11月16日、Aurora Blum、Kelli Vanderlee、Jess Xia、David Mainorが「GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold」と題した記事を公開した。AIエージェントを活用した攻撃活動が自動化・自律化という臨界点を超えたとGoogleの脅威インテリジェンスグループ(GTIG)が報告している。
「人間不在」の脆弱性攻撃パイプラインが実際に発見された
今回の報告で最も重要な観測は、LLMフレームワークが人間の介在なしに脆弱性の発見から攻撃までを完全自動化した事例が初めて確認されたことだ。
GTIGは、exploit_agentと名付けられたマルチエージェント型の脆弱性研究・兵器化フレームワークを搭載したステージングサーバーを発見した。このフレームワークは複数のフロンティアLLMおよびローカルLLMと統合されており、一般的なWebアプリケーションソフトウェアの差分解析(パッチ前後のコード比較)を継続的に実施する。発見された脆弱性候補に対してエクスプロイトを自動生成し、人間の確認なしに実行する仕組みだ。サーバー上には、内部偵察・ブルートフォース・Webシェル設置・他の攻撃者のWebシェル削除といったポスト侵害活動を支援するスクリプト群も確認されている。
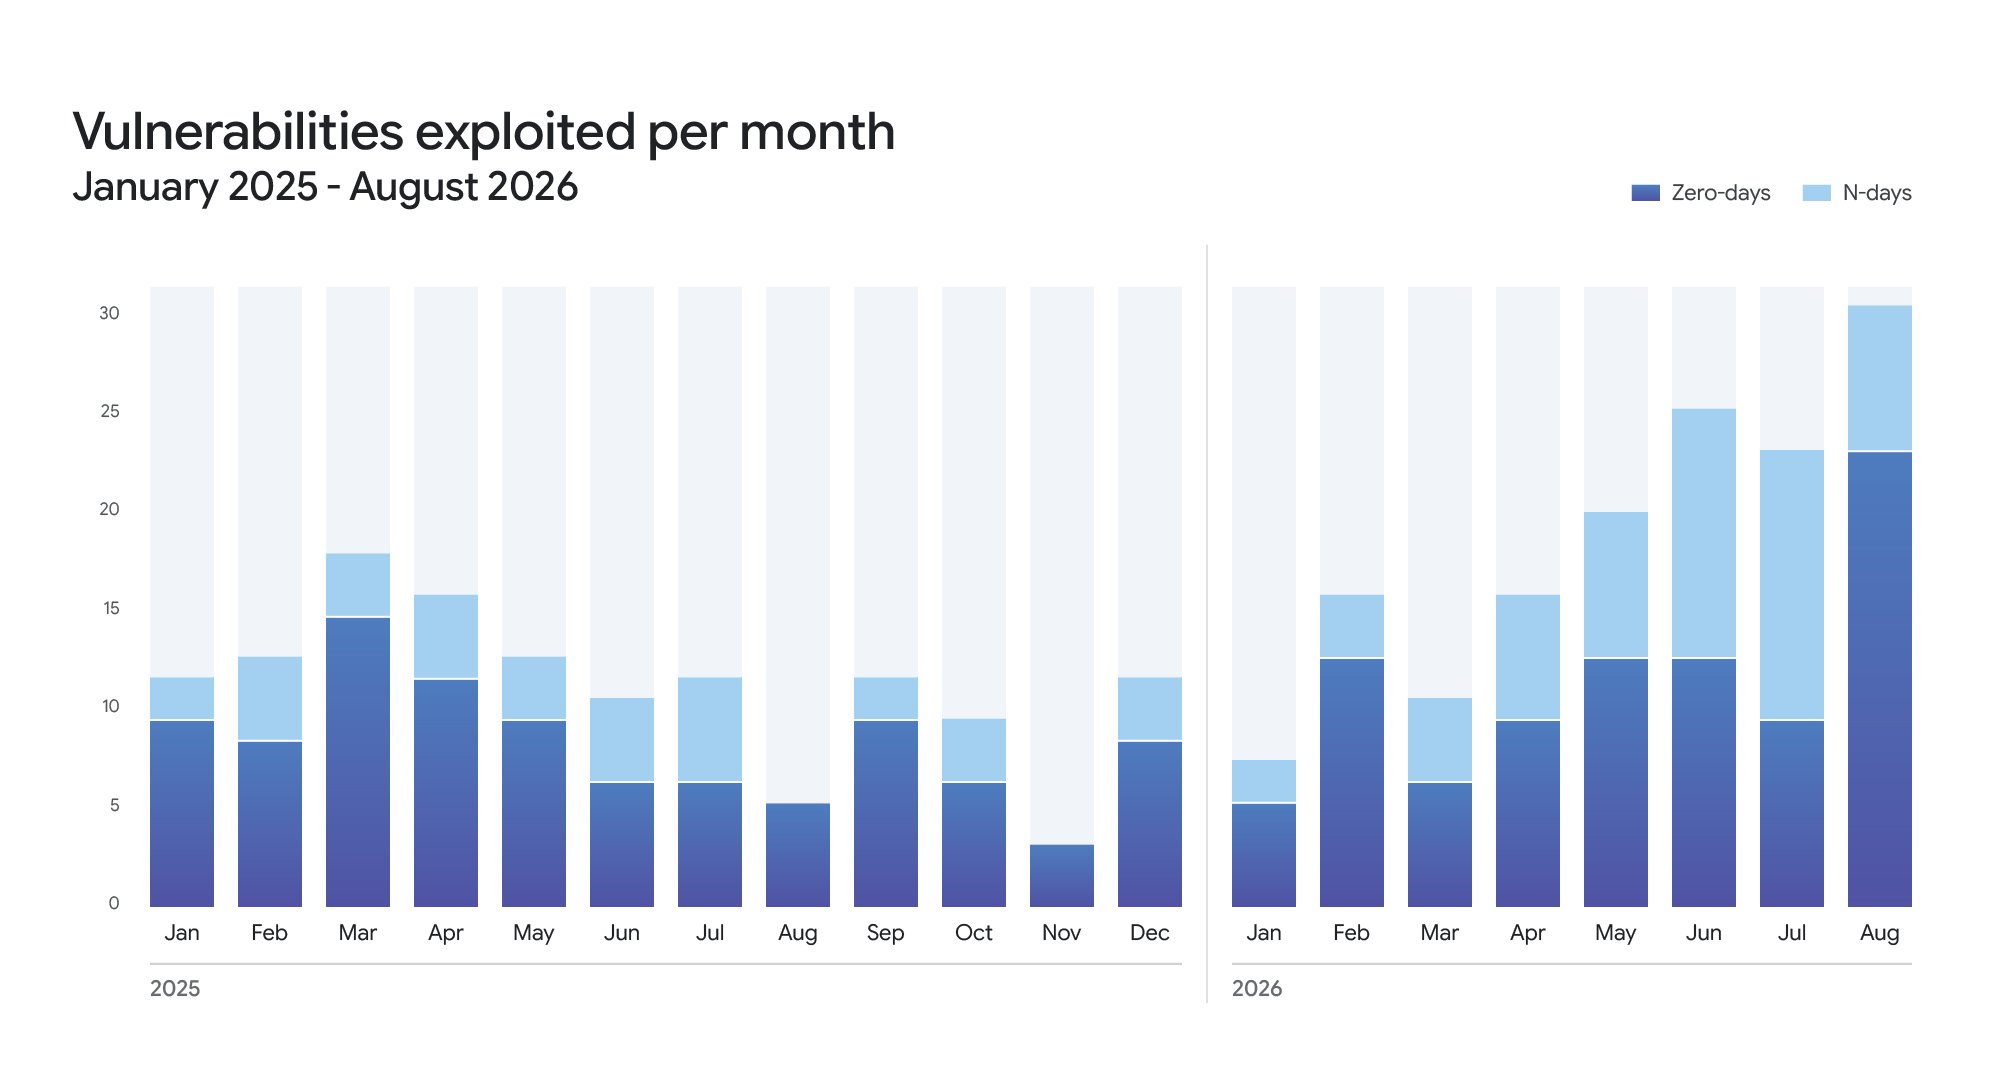
背景として、2026年1月から8月にかけて脆弱性の公開数とエクスプロイト数はほぼ倍増した。一方でゼロデイエクスプロイトの件数は2025年の月平均8件から2026年は月11件へと微増にとどまり、8月のみ22件に急増している。GTIGはこれを「LLMがnデイ脆弱性の武器化を加速させている」証拠と見ている。nデイ(n-day)とは、パッチが公開済みであるにもかかわらず未適用の状態で残る既知脆弱性のことだ。ゼロデイ探索には広範なサーフェスを調査する必要があるのに対し、パッチ済み脆弱性の武器化はソースコード差分・リリースノート・既存のPoC(Proof of Concept:脆弱性の存在を実証するためのコード)という有限の素材に集中できるため、LLMとの相性が良い。
マルチエージェント侵入フレームワークが実環境で確認
脆弱性攻撃の自動化と並行して、侵入操作そのものをエージェントに委ねるフレームワークの実運用も観測されている。GTIGが確認した主なツールは以下の4つだ。
- CAIRN:OODA(Observe-Orient-Decide-Act:観察・判断・意思決定・行動を繰り返す意思決定サイクル)ループを実装したオープンソースのマルチエージェント侵入テストフレームワーク。複数のエージェントが共有「ブラックボード」を介して協調し、目標IPアドレスから攻撃目標まで自律的に進む。米国の航空宇宙セクターへの侵入活動で実際に使用が確認された。
- CyberStrikeAI:Go製バックエンドAPIをC2(Command and Control:攻撃者がマルウェアや侵害済みホストを遠隔操作するための指令サーバー)兼オーケストレーションサーバーとして使い、商用・オープンウェイトLLMを100以上のセキュリティツール・YAMLアタックレシピ・カスタムスクリプトと接続してエンドツーエンドの攻撃チェーンを自動化する。
- HexStrike AI:MCP(Model Context Protocol:LLMが外部ツールやデータソースと標準化されたインターフェースで連携するためのプロトコル)統合型のハーネス。偵察・Webアプリテスト・エクスプロイト・バイナリ解析にわたる150以上のオフェンシブセキュリティツールを12以上の自律サブエージェントが連携して呼び出す。
- PentAGI:エントリーレベルのオペレーターが複雑なキャンペーンを実行できるよう技術的ハードルを下げることを目的としたフレームワーク。2026年8月下旬から10月上旬にかけて、GTIGはPentAGIのオープンソース版をベースにカスタマイズされた攻撃オーケストレーションプラットフォームを追跡し、アジア圏の広範な組織に対する系統的な偵察・脆弱性スキャンに使用されていることを確認した。
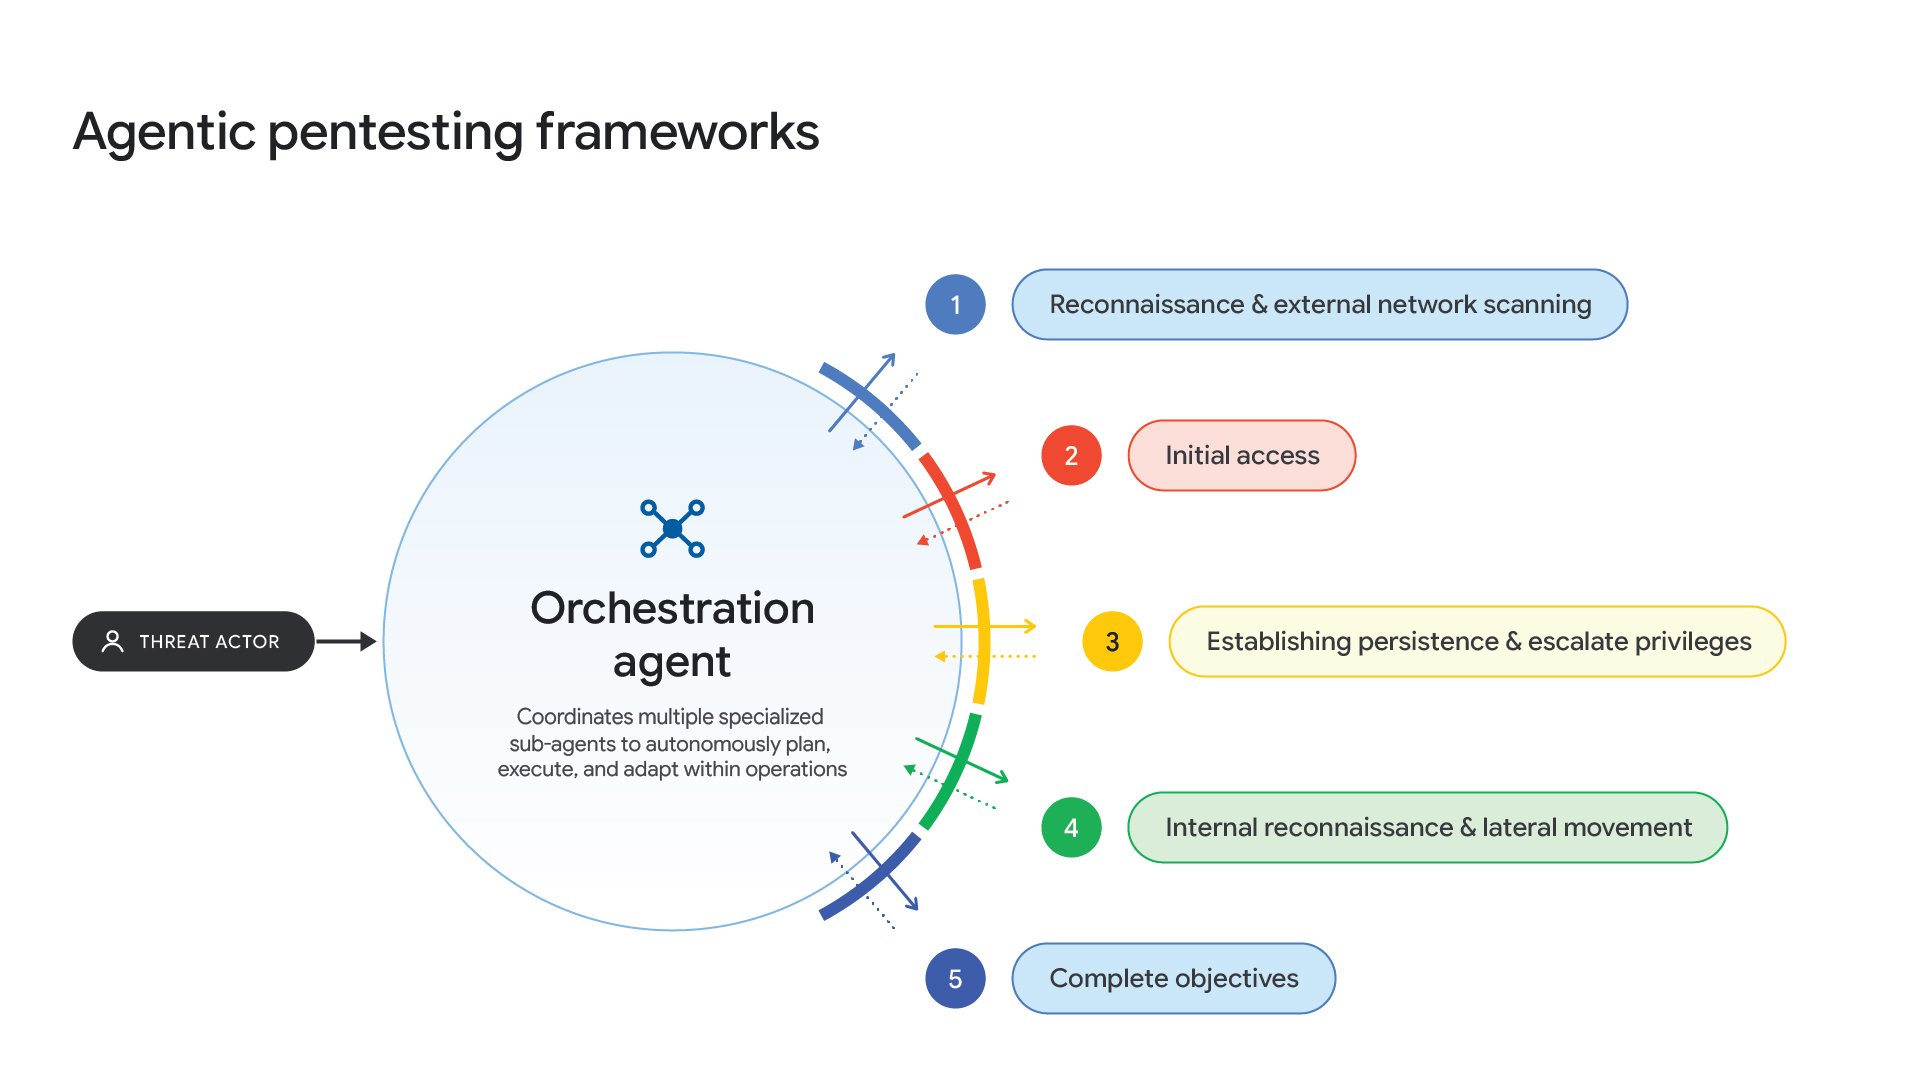
これら4つのフレームワークに共通するのは、人間のオペレーターが逐一判断を挟まなくても、偵察からエクスプロイトまでの攻撃フェーズを連続して実行できる点だ。従来の侵入テストツールが「人間が操作する道具」であったのに対し、これらはエージェント自身が次のアクションを選択・実行する設計になっている。技術的ハードルの低下(PentAGIの例)は、高度なスキルを持たない攻撃者でも洗練されたキャンペーンを展開できることを意味しており、脅威の裾野が広がる点で特に警戒が必要だ。
これらのフレームワークに加え、中国(PRC)との関連が疑われるグループがサイバースパイ活動向けに独自の自動攻撃フレームワークを開発していた証拠も確認されている。金銭目的の脅威アクターおよびスパイ活動を行うアクターの双方がこれらのツールを試験・運用していることが判明している。
現時点でこれらのフレームワークには共通の弱点がある。ステルス性よりも速度を優先する設計のため、制限なしの自律実行はフォレンジックトラフィックを生成し、識別可能な痕跡を残す。検知・緩和の機会は存在するが、GTIGは「LLMの高度化に伴い、ステルス性も向上していく」と予測している。現段階では「完全自律化」が達成されつつある一方で、「完全ステルス化」はまだ実現していないという点が重要な留保だ。
その他の主要トレンド
LLMJacking(LLMリソースの不正転売)も引き続き拡大している。LLMJackingとは、侵害した企業環境からLLMサービスの認証情報とクラウドリソースを窃取し、「LLM Mixer」のような地下プロキシサービスを通じて高性能AIモデルへのアクセスを第三者に再販するビジネスモデルだ。攻撃者にとっては高額なLLM利用コストを被害組織に転嫁できるという経済的動機があり、被害組織は莫大なクラウド利用料を請求されるリスクを負う。
情報操作(IO)の領域では、国家支援グループ・商業的な「Influence-as-a-Service」ベンダー・非正規の政治的収益化ネットワークがLLMを活用した合成メディアの大量生成、現地化されたペルソナ作成、クロスプラットフォームでの自動配信を常態化させている。生成コストの劇的な低下が、影響工作のスケールアウトを後押ししている。
サプライチェーン攻撃の新手口として、自律コーディングアシスタントの設定ファイルを操作してローカル実行時にバックドアを仕込む手法も観測されている。AIコーディングツールが開発フローに深く統合されていることを逆手に取った攻撃であり、開発者が信頼するツールそのものが侵害の入口になるという点で従来のサプライチェーン攻撃とは性格が異なる。
Googleの対応
Google Security Operations(SecOps)は、ARTEX(Agentic Red Team EXecution:GTIGがエージェント型オフェンシブフレームワーク群を総称して用いる呼称)の使用を検知する専用の振る舞い検知・ボリューム検知ルールパックを展開済みだ。Mandiant ConsultingはLLM活用型オフェンシブツールの速度・規模的優位性に対抗するためのハードニングガイドおよびアーキテクチャ防御フレームワークを公開している。
詳細はGTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Thresholdを参照していただきたい。
