11月16日、GoogleのGTIG(Google Threat Intelligence Group)が「GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold」と題した記事を公開した。AIエージェントを使ったサイバー攻撃が「手動プロンプト操作」の段階を超え、完全自律型の多段階侵入へと移行しつつあるという転換点について詳しく報告している。
「人間なしで脆弱性を発見・悪用」が現実になった
今回の報告で最もエンジニアが注目すべき点は、LLMを使った脆弱性研究と武器化が、初めて「人間の介在なし」で完全自動化されていることをGTIGが確認したという事実だ。
GTIGは、外部に露出したステージングサーバー上に exploit_agent と名付けられたマルチエージェントフレームワークを発見した。このフレームワークは複数のLLMと統合されており、以下を完全に自動で実行する:
- 人気Webアプリケーションのコードについて、パッチ前後の差分解析(differential analysis)を継続的に実施
- 脆弱性候補を特定し、エクスプロイトを自動生成
- 生成したエクスプロイトをそのまま自動実行
さらにサーバー上には、侵害後の活動を支援する複数のスクリプト(内部偵察、ブルートフォース攻撃、Webシェルの設置、他の攻撃者のWebシェル削除)が確認された。ゼロデイ脆弱性の探索とは異なり、既知のn-dayパッチを逆算してエクスプロイトを作る手法は「調査対象が有限」なためLLMとの相性が良く、パッチ公開から武器化までの時間を劇的に短縮できる。
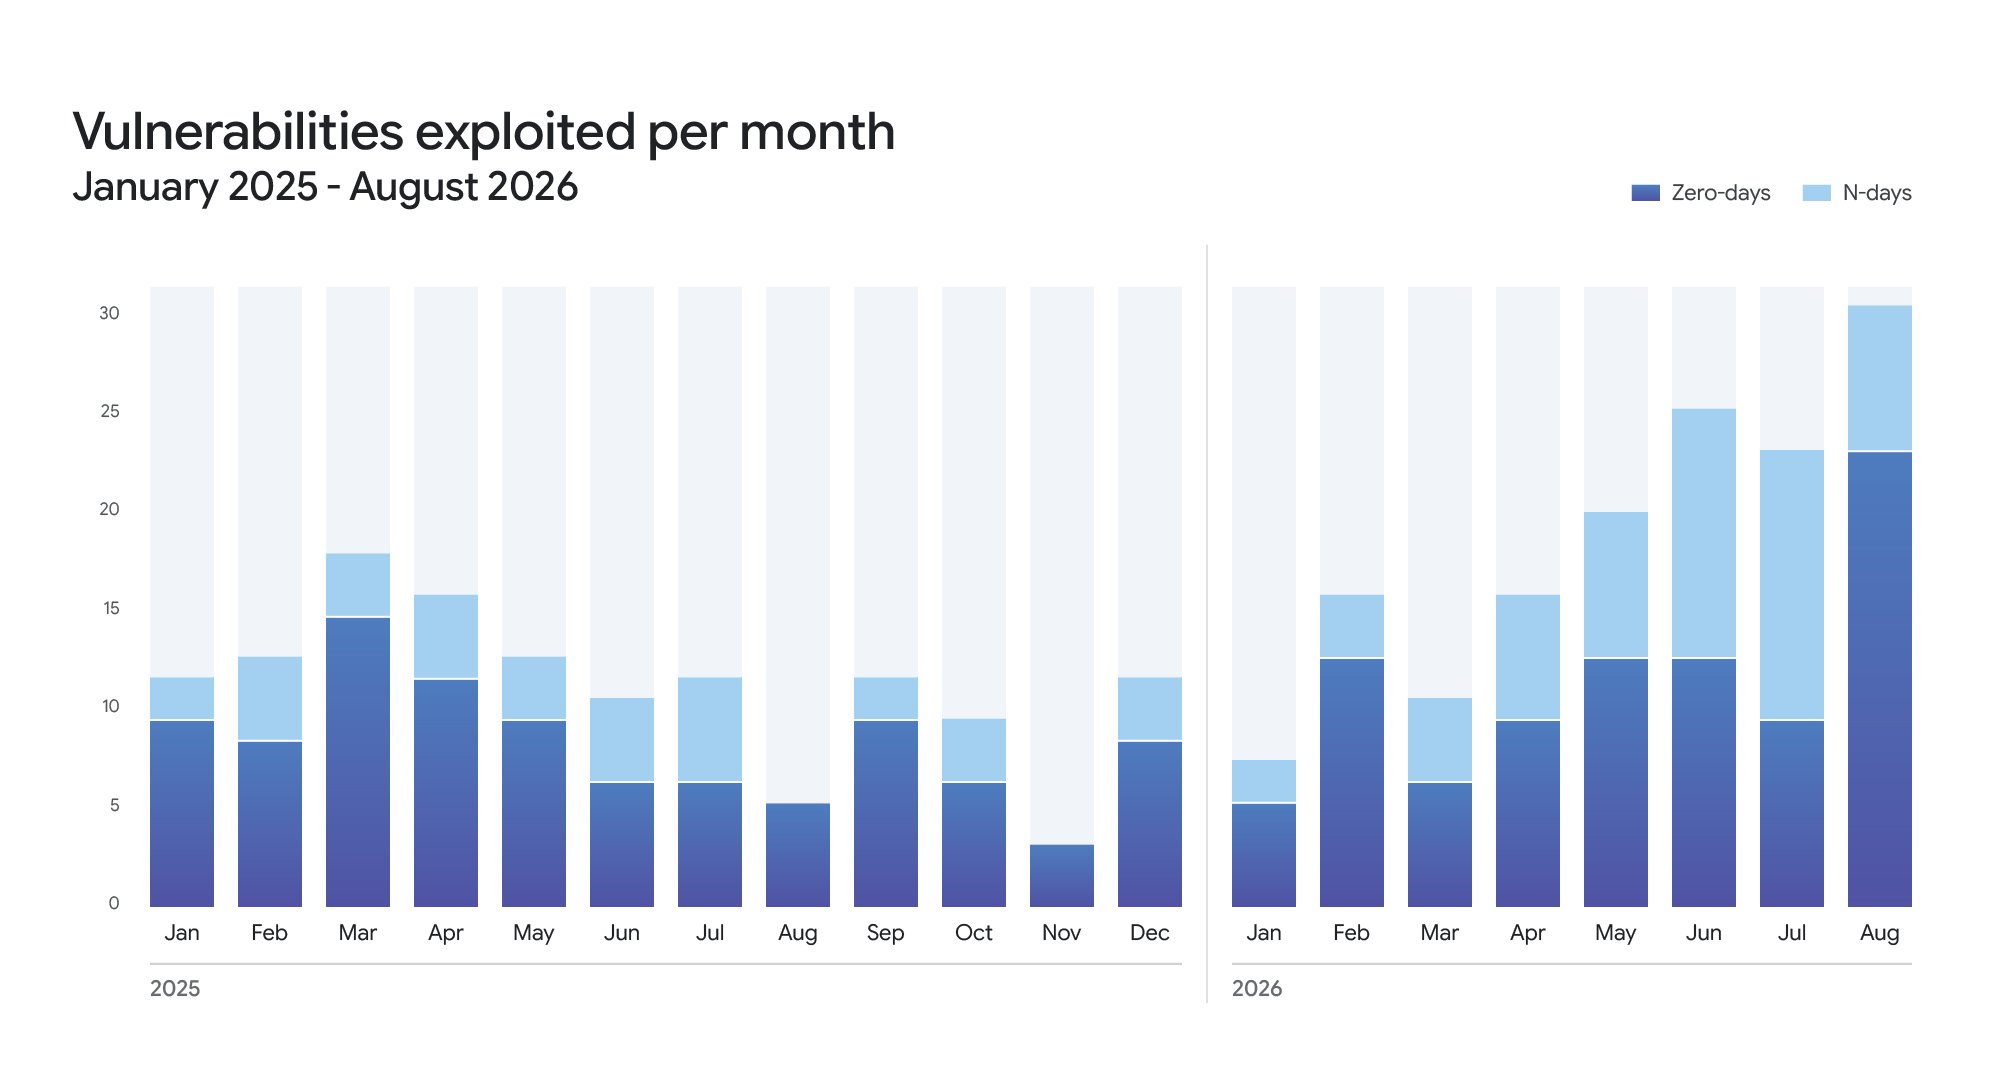
脆弱性の数字にも変化が顕著だ。元記事に掲載された図(Figure 3)のキャプションは「January 2025 to August 2026」となっており、その期間において全体的な脆弱性開示数とエクスプロイト数はほぼ倍増した。一方、ゼロデイエクスプロイトは2025年の月平均8件から2026年は月11件への微増にとどまった——ただし8月単月だけで22件に急増している。
マルチエージェント型攻撃フレームワークの実運用が始まった
GTIGは以前から脅威アクターがエージェント型能力に興味を持っていることを追跡してきたが、今四半期において実際の侵入活動で複数のオープンソース多エージェントフレームワークが使われていることを確認した。
代表的なものを挙げる:
- **ARTEX**:すでに広く報告されているエージェント型ペンテストツール
- CAIRN:OODA(Observe-Orient-Decide-Act)ループを実装したマルチエージェントフレームワーク。エージェント同士が共有の「ブラックボード」を介して協調し、ターゲットIPから攻撃目標まで自律的に進む。GTIGは米国の航空宇宙セクターへの侵入活動でCAIRNが使われたことを確認している
- CyberStrikeAI:商用・オープンウェイトのLLMを100以上のセキュリティツール、YAML形式の攻撃レシピ、カスタムスクリプトと接続し、エンドツーエンドの攻撃チェーンを自動化するフレームワーク
- HexStrike AI:MCP(Model Context Protocol)に統合されたハーネスで、150以上の攻撃ツールをLLMクライアントから直接呼び出せる。12以上の専門エージェントが偵察・Webアプリテスト・エクスプロイト・バイナリ解析を協調して実行する
- PentAGI:エントリーレベルのオペレーターでも複雑なキャンペーンを実行できるよう設計されたフレームワーク。2026年8月下旬〜10月上旬にかけて、GTIGはPentAGIのオープンソース版をベースにしたカスタム攻撃プラットフォームがアジアの幅広い組織を標的に偵察・脆弱性スキャンを実施していることを追跡した
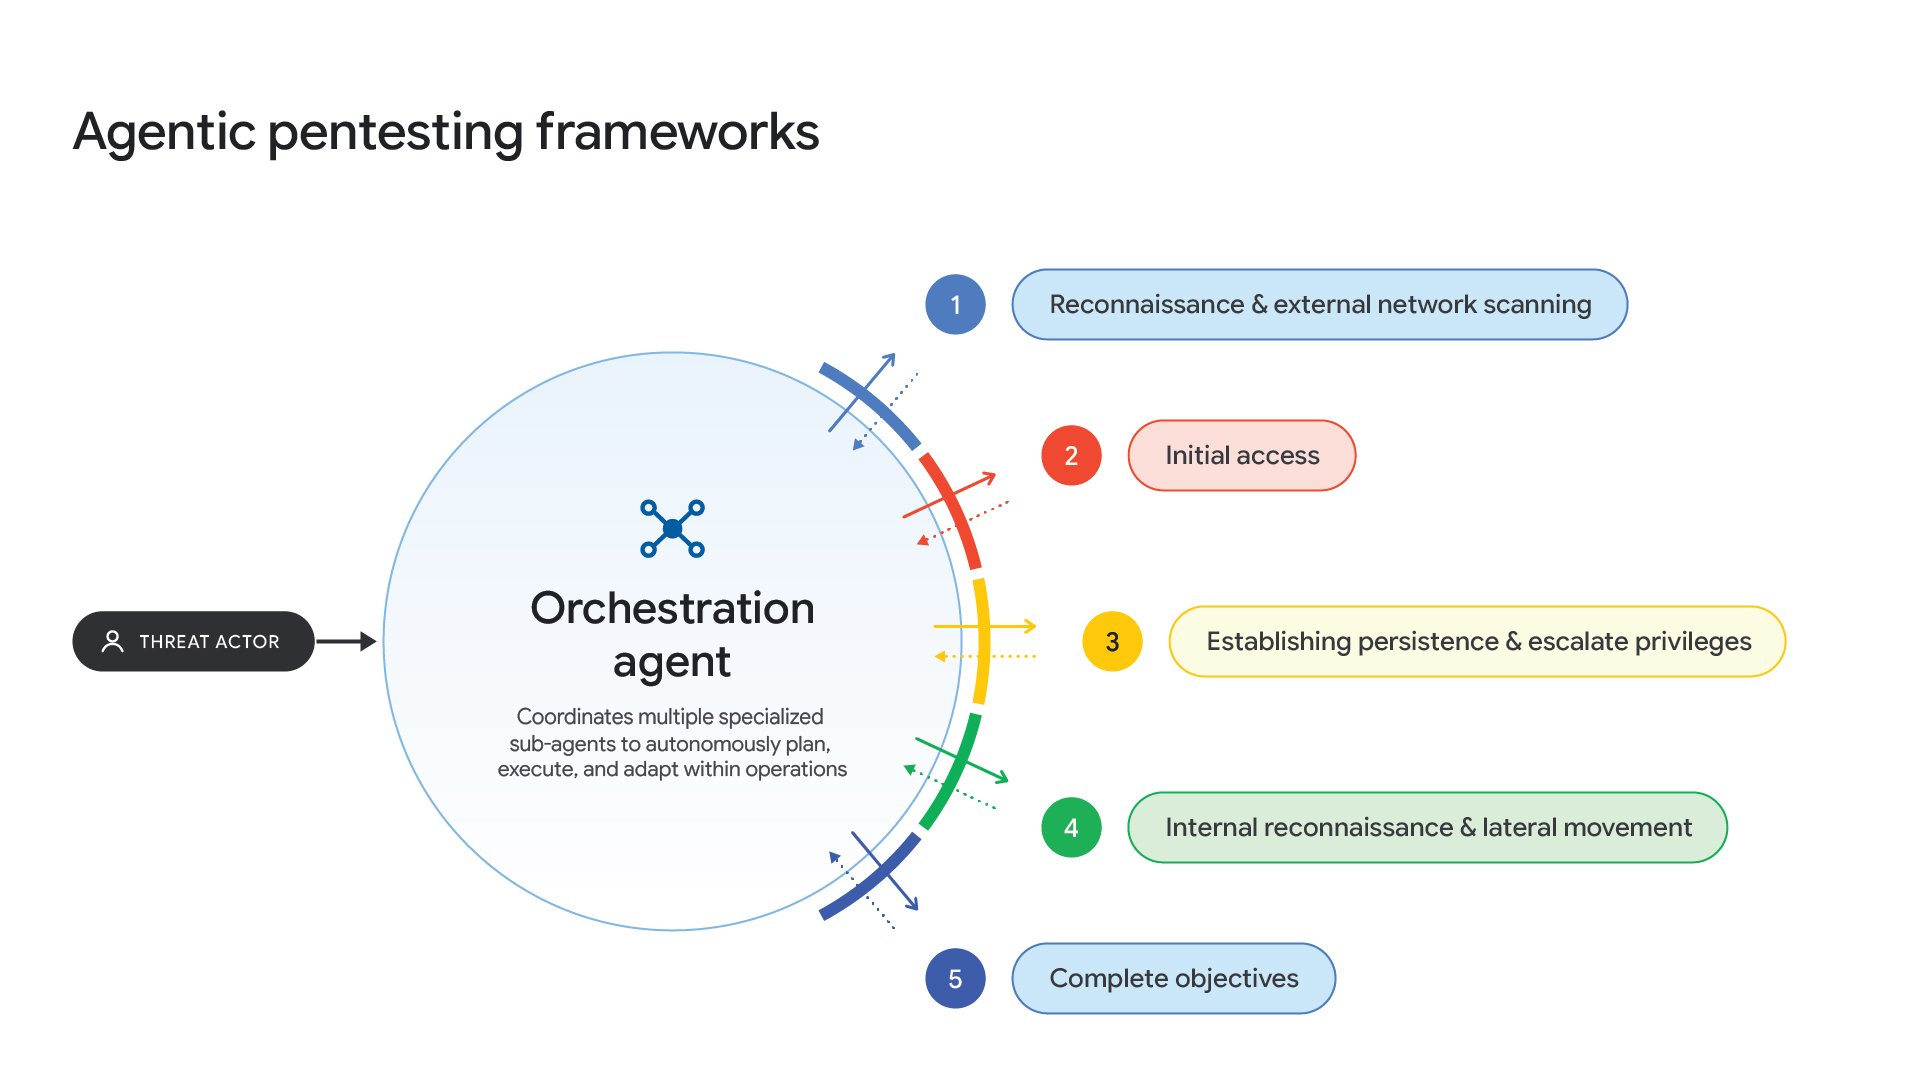
これらのフレームワークを使っている脅威アクターには、金銭目的の犯罪グループに加え、中国(PRC)と関連があるとみられるスパイ活動グループも含まれている。後者は独自の自動攻撃フレームワークを開発していた証拠も確認されている。
現状の弱点:スピードと引き換えにステルス性を失っている
GTIGは現時点でのこれらフレームワークの限界も明記している。自律実行は大量のフォレンジックトラフィックを生成し、識別可能な識別子を使用し、コードレベルの痕跡を残す。速度のためにステルス性を犠牲にしているため、現時点では検出・緩和の余地がある。ただし、LLMの高度化に伴い、ステルス性も向上していくと予測している。
その他の動向
報告書はサイバー犯罪・スパイ活動・情報工作の全領域をカバーしている。主要なトレンドを簡潔にまとめる:
- LLMJacking:侵害した企業環境からLLMの認証情報やクラウドリソースを窃取し、「LLM Mixer」などのアンダーグラウンドプロキシサービスを通じて高性能AIモデルへのアクセスを転売する金銭目的の攻撃が継続している
- 情報工作(IO):国家支援グループや「Influence-as-a-Service」ベンダーが、LLMを使ってスケールした合成メディアの生成、ローカライズされたペルソナの作成、クロスプラットフォームでの自動配信を日常的に行っている
- サプライチェーン攻撃:自律的なコーディングアシスタントの設定を改ざんし、ローカル実行時にバックドアを埋め込むという新たなベクターが確認された
Googleは対策として、Google Security Operations(SecOps)によるARTEX検出用の行動・ボリュームベースのルールセット展開や、Mandiantによるハードニングガイド(ARTEXおよび関連フレームワーク向け)の公開を実施している(なお、ARTEXの紹介リンクとMandiantハードニングガイドのリンクは同一ページ内に統合されて公開されている)。また、自律型のGoogle AI Threat DefenseアーキテクチャとBeyondZeroを組み合わせた防御体制を運用している。
詳細はGTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Thresholdを参照していただきたい。
