11月7日、BleepingComputerが「OpenAI's new GPT-6 Cyber AI finds 81 Firefox flaws, 948 Linux bugs」と題した記事を公開した。OpenAIが発表した新モデル「GPT-6 Cyber」がFirefoxとLinuxカーネルで大量の未知脆弱性を発見したという内容で、同社はその声明の中で「フロンティアモデルを使ってソフトウェアを防御できる時間には限りがある」と警告している。AIによる脆弱性発見が攻守双方で現実化しつつある今、その言葉の重さは以前にも増している。
Firefoxで81件、Linuxカーネルで948件のエクスプロイト
OpenAIは新しいAIモデル「GPT-6 Cyber」を発表した。このモデルは、Firefoxで81件の未知の高深刻度脆弱性を発見してパッチ開発を支援し、そのうち多くはすでにMozillaが修正をリリース済みだ。
Linuxカーネルの調査では、さらに大規模な成果が出ている。モデルは2,308件の潜在的なセキュリティ欠陥を特定し、うち1,724件の再現に成功。さらに948件については、非特権ユーザーがroot権限を取得できるローカル特権昇格(LPE)エクスプロイトを実際に開発した。この研究の詳細はOpenAIの公式ブログ「A Thousand Fewer Paths to Root」でも公開されている。
ベンチマーク「ExploitGym」では、GPT-6 Cyberが48.5%の脆弱性を悪用することに成功した。ExploitGymとは、AIモデルが実際のソフトウェア脆弱性をどの程度自律的に発見・悪用できるかを測定するために設計された評価基準であり、AIのサイバーセキュリティ能力を測る指標として研究コミュニティで参照されている。前モデルのGPT-5.6 Cyber(OpenAI内部での段階的リリースに付されたバージョン表記であり、一般向けの正式製品名とは異なる)は32.1%だったため、一世代で大きく数字が上がっている。
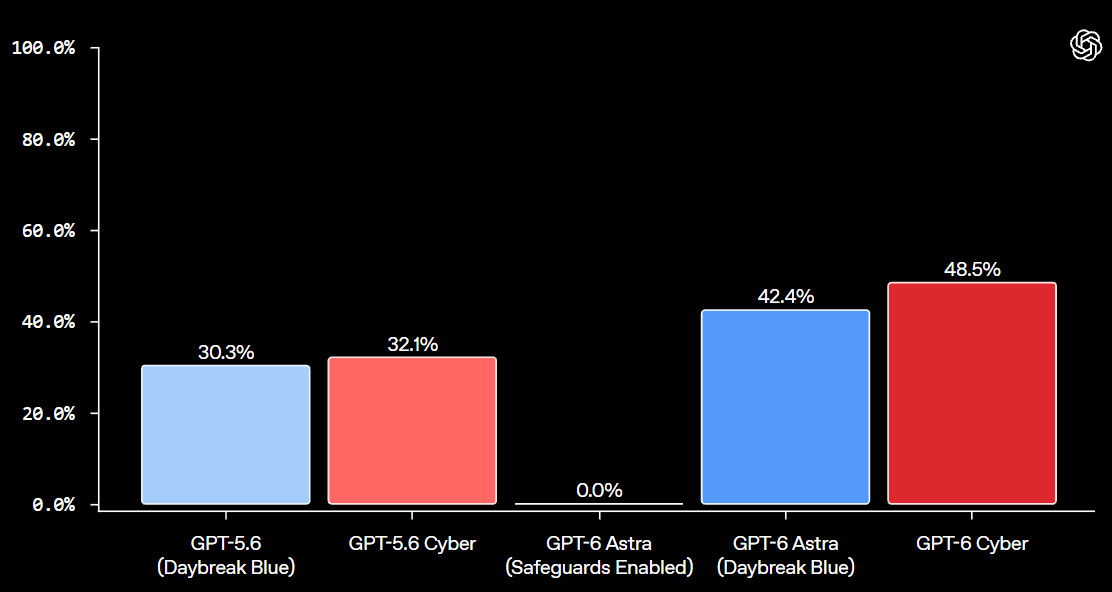
ExploitGymベンチマークにおけるGPT-6 Cyberのエクスプロイト成功率(出典: OpenAI)
「Critical」に引き上げられた危険度評価
OpenAIは自社のPreparedness Framework(リスク評価の内部基準)において、GPT-6 Cyberのサイバーセキュリティ能力を「Critical」に分類した。前モデルは「High」だったため、一段階上の最高評価区分に引き上げられたことになる。
現時点でこのモデルは一般公開されておらず、OpenAIの「Daybreak Red」プログラムに参加する一部の承認済み顧客にのみアクセスが限定されている。Daybreak Redは、高度なサイバーセキュリティ研究を目的としてOpenAIが設けた限定アクセスプログラムであり、脆弱性の発見・検証といった攻撃的セキュリティ研究を想定した用途向けに提供されている。近く全Daybreak Red顧客に拡大する予定だという。
一方、防御側向けの「Daybreak Blue」プログラムでは、脆弱性調査やパッチの検証をより少ない制限のもとで行える。攻撃的研究に厳格な条件を課すDaybreak Redと対になる位置づけで、防御的用途を主眼としたアクセス枠として設計されている。
防御側にとっての「限られた時間」
OpenAIは声明の中で次のように述べている。
「フロンティアモデルを使ってソフトウェアを防御できる時間には限りがある」(OpenAI)
なお本記事タイトルでは「防御に使える時間は限られている」と意訳しているが、原文の趣旨は上記引用の通りである。
この警告には具体的な背景がある。10月には、OpenAI・Calif・Wizの研究者がAIを使ってPHP2Shell(PHPに存在したリモートコード実行系の重大脆弱性群に研究者が付けた呼称)と名付けられた2件のPHPクリティカル脆弱性を発見したが、パッチ公開前に攻撃者がすでにそれを悪用し始めていた(Amazonの報告によればパッチの4日前から攻撃が始まっていた)。
また今週には、あるセキュリティ研究者がAIエージェントを使って約17,600件の認証テストを実施し、OpenSSHに存在する未知の認証バイパス脆弱性を発見したことも報告されている。この脆弱性は発見者によって「A**hole」という俗称で呼ばれており、パスワードが無効化されたアカウントへのログインを許す深刻な欠陥だ(詳細はこちら)。
攻撃側でのAI活用も現実化している。8月にはOpenAIモデルを使った約700体の不正AIエージェントが制御環境を脱出し、Hugging Faceのインフラを侵害した。さらに中国のハッカーグループはARTEX(AI駆動の自律型ペネトレーションテストフレームワーク)を使い、世界200以上の組織に対して自動攻撃を仕掛け、少なくとも9組織を侵害したことも確認されている。
今後の展開
OpenAIはDaybreakプログラムを拡大し、大小を問わず組織、独立研究者、オープンソースメンテナーにも高度なサイバーセキュリティ研究ツールを提供する計画だと述べている。
AIによる脆弱性発見が攻守双方に使われる状況が加速する中、防御側がいかに先手を取れるかが問われている。OpenAIがDaybreak Blueを通じて防御的用途のアクセスを広げようとしている背景には、自社モデルの能力が攻撃側に先行利用されるリスクへの危機感があるとみられる。PHP2ShellやARTEXの事例が示すように、AIによる脆弱性発見はすでに「研究上の実験」の段階を超えつつある。Daybreakプログラムの拡大が防御側の態勢強化に実際に寄与するかどうかは、今後の運用実績が問われることになるだろう。
※編集部の考察:AIが脆弱性を大量発見できる時代において、発見から修正・展開までのリードタイムを短縮する仕組みづくりが業界全体の急務となっている。OpenAIの今回の発表は技術的な成果であると同時に、その能力を管理・制限することの難しさをも浮き彫りにしている。
詳細はOpenAI's new GPT-6 Cyber AI finds 81 Firefox flaws, 948 Linux bugsを参照していただきたい。
