10月31日、Cisco Talos Intelligenceが「Appraisal by AI: Model-driven victim prioritization in the VOLTA infostealer」と題した記事を公開した。この記事では、盗んだ認証情報をLLMに送り付けて被害者の「資産価値」を自動評価させる新型インフォスティーラー「VOLTA」について詳しく紹介されている。以下に、その内容を紹介する。
AIが被害者の「換金価値」をランク付けする
VOLTAの最大の特徴は、盗んだデータをLLMに投げて、被害者ごとの優先度評価レポートを自動生成させる点だ。
マルウェアが収集したデータ(後述)は、Identity_Report.txtとしてローカルにまとめられ、JSONにシリアライズしてOpenRouter経由でLLMへPOSTされる。システムプロンプトはモデルに「フォレンジック・インテリジェンス・アナリスト」として振る舞うよう指示し、出力には以下の2セクションが必須となっている。
- "WHAT THEY'RE WORTH": 換金可能な資産をlow/medium/highの3段階でランク付け
- "THEIR OPSEC": 被害者のセキュリティ意識とパスワード管理の評価
つまりモデルは、生の認証情報ログを「攻撃者のトリアージ担当アナリスト」として整理し、引用付きのドシエ(標的評価書)に仕上げる役割を担う。オペレーターは人手で一件一件確認する必要がなく、優先度の高い標的だけを受け取れる。
3モデルのフェイルオーバーチェーン
VOLTAのAI連携設計で見逃せないのが、モデルの拒否応答を想定したフェイルオーバー機構だ。
| 項目 | 値 |
|---|---|
| エンドポイント | openrouter[.]ai/api/v1/chat/completions |
| デフォルトモデル | anthropic/claude-opus-4.6 |
| フォールバック1 | moonshotai/kimi-k2 |
| フォールバック2 | google/gemini-2.5-flash |
| Temperature | 0.2(低め、一貫した出力を重視) |
| リクエスト形式 | SDKなし、手組みJSON、User-Agent: Mozilla/5.0 |
各モデルのレスポンスに「I can't」「I'm not able」といった文言が含まれる場合、次のモデルへ自動移行する。ClaudeがガードレールではじけばKimiへ、それもだめならGeminiへ、という設計だ。
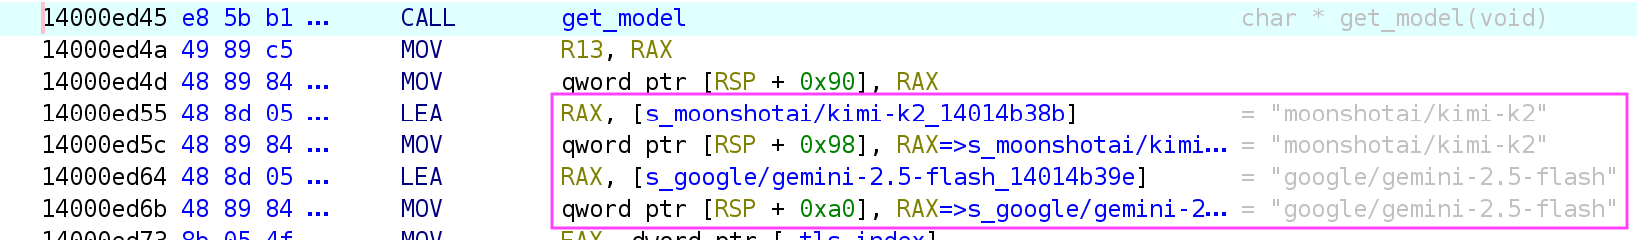
Figure 3. kimi-k2、続いてgemini-2.5-flashへのフォールバック選択
Temperature 0.2という低い値は、攻撃者がランダムな出力ではなく精度と再現性を求めていることを示している。また、LLMキーが存在しない場合はAIステージ全体をスキップして動作する設計になっており、ツールとしての堅牢性が意図されている。
こうした設計は「モデルに拒否される」ことをあらかじめ織り込んだエンジニアリング判断であり、Cisco Talosはこれをマルウェアの成熟度を示す根拠として挙げている。
収集・エンリッチメントの全体像
収集フェーズ自体も凡庸ではない。VOLTAは一度の実行で以下を対象にデータを抜き出す。
- ブラウザ: Chromiumベースブラウザのパスワード・Cookie・クレジットカード、Firefox、Thunderbird
- メッセージング/ゲーム: Discord、Telegram、Steam、Battle.net、Roblox
- クラウド/開発: SSHキー、gcloud設定、OpenVPN、Microsoft OAuthトークン
- 暗号資産: ウォレットのシードフレーズ(インラインでクラッカーを実行し、結果を
WALLET VAULTS CRACKEDとして記録) - Wi-Fi:
WlanGetProfileListを直接呼び出し、保存済み全プロファイルをプレーンテキストでダンプ
さらに注目すべきはライブエンリッチメントのフェーズだ。盗んだセッショントークンを使って被害者自身のアカウントにアクセスし、追加情報を収集する。
- Gmail: Amazon、DoorDash、Uber Eats、Walmart、PayPalなどの購入領収書を検索し、自宅住所を特定
- Uber Eats / DoorDash: セッションを直接呼び出して注文履歴を取得
- Roblox: Rolimons.com経由でインベントリを金銭的に評価
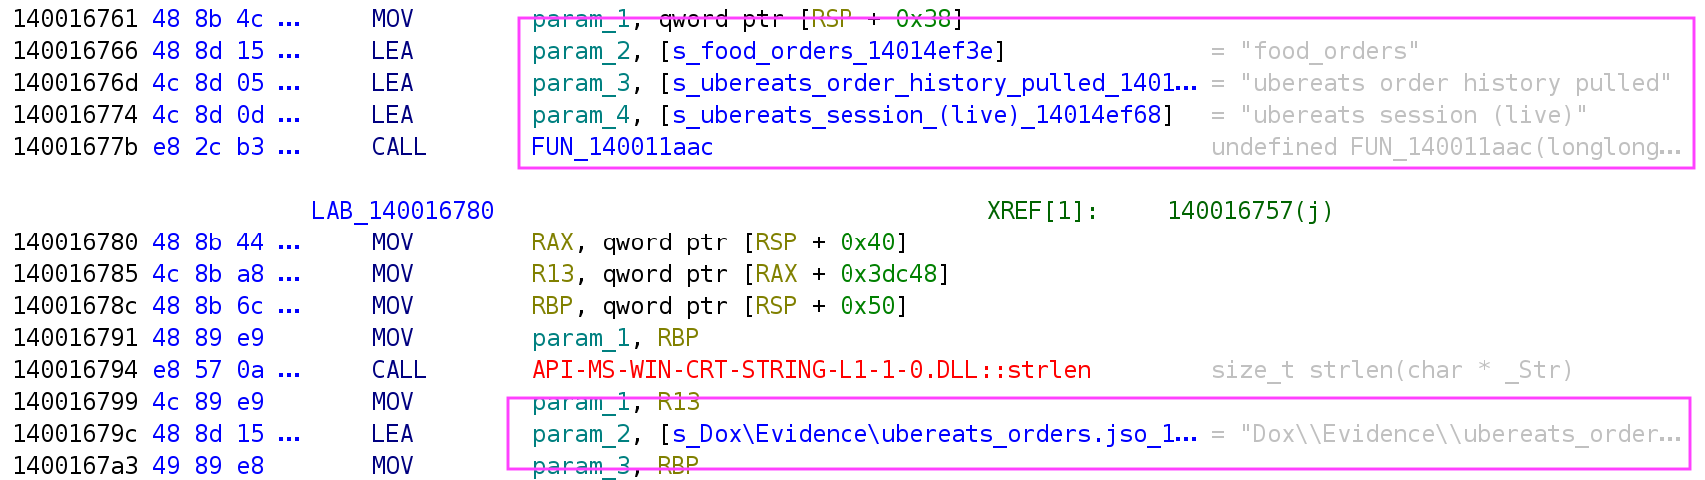
Figure 7. フードデリバリーの注文履歴が住所特定に利用される
LLMへの推論リクエストは、被害者自身のネットワーク接続を通じて行われる。収集完了後、volta_dox.zip(データ本体+AI分析結果)として外部に送出される。
ビルダーモデルと攻撃インフラ
VOLTAはTelegramチャンネルIDやAPIキーをコードにハードコードせず、ビルド時に6つのスロットへ埋め込むテンプレート構造を持つ。これはビルダー型の販売モデルを示唆している——作者がアクセスを販売し、購入者が値を提供し、カスタムバイナリが生成される。
埋め込まれた認証情報は暗号化されているが、鍵は同一バイナリ内の2定数のSHA-256であり、実質的な保護にはなっていない。
観測されたすべての通信エンドポイントはOpenRouterなどサードパーティが管理するもので、攻撃者所有のインフラは存在しない。これは追跡を困難にする設計でもある。
対策
Cisco Talosは以下の対策を挙げている。
- App-Bound Encryption(ABE)バイパス対策: Chromeを
--headlessフラグ付きで起動できるプロセスをアプリケーション制御ポリシーで制限する。既知の開発者プロセス以外からの--headless起動時にアラートを出すだけでも有効。 - ハードウェアバックストアへの認証情報保存を徹底する。
- 侵害発生時: 本体は自己削除するが、
%APPDATA%\volta_debug.txt(タイムスタンプ付きの収集ログ)が残る可能性がある。保全を最優先に。 - 暗号資産ウォレットのシードフレーズがディスク上にプレーンテキストで存在した場合、ウォレットは完全に侵害されたものとみなし、エアギャップ環境で生成した新しいシードの別ウォレットへ資金を移動する。
分析:「広く撒いて、AIに選別させる」という設計思想
Cisco Talosはこの分析の締めくくりとして、VOLTAが示すトレンドを2点挙げている。
1つは「努力の外部委託」だ。AIはスピードやスケールのためではなく、オペレーターの分析作業を置き換えるために使われている。VOLTAの場合、それはトリアージ(優先度判断)フェーズに当たる。同様の発想は、以前報告されたCLOSEDQUORUM(AIを使った自律型C2インプラント)にも見られる。
2つ目は「モデル拒否への耐性設計」が標準化しつつある点だ。ClaudeからKimi、Geminiへのフォールバックチェーンは、モデルのガードレールを運用上の障害として処理する設計思想であり、マルウェア開発者がAIプロバイダーの安全対策を前提として設計し始めている。
「広い網と、自分で選別する広い網は、別物だ」——Cisco Talosによるこの指摘は、攻撃者の運用コストとスケールの両方が変化しつつあることを示している。
詳細はAppraisal by AI: Model-driven victim prioritization in the VOLTA infostealerを参照していただきたい。
