10月22日、ibtimes.sgが「China-Linked Hacker Used Agentic AI to Reach Cloud Privileges in Under 3 Hours, Microsoft Says」と題した記事を公開した。中国系の脅威アクターがAIエージェントを活用した侵入自動化ツールを悪用し、3時間以内にクラウドの特権アクセスを獲得したとMicrosoftが報告した事例を詳しく紹介している。攻撃の速度は、防御側が協調して対処する時間をほぼ消し去るレベルに達しているという。
AIエージェントが「人間の速度」という制約を取り除いた
Microsoftが追跡している中国系脅威アクターStorm-0940が、オープンソースの侵入テスト自動化ツールを使い、世界中の数百の組織に対してサイバー攻撃を仕掛けたことが明らかになった。元記事ではこのツールを「ARTEX」と呼称しているが、これはMicrosoftの公式レポートまたは元記事独自の表記に基づくものであり、フレームワーク名の由来については元記事およびMicrosoftのStorm-0940に関する公式ブログで確認されたい。
このツールは複数のLLMエージェント(大規模言語モデルを組み合わせたマルチエージェントシステム)を用いて、偵察からデータ窃取まで、侵入テストの一連の工程を人間の介入をほぼ必要とせず自動化する。
Microsoftはその危険性をこう説明している。
「エージェントは人間が抱えるような制約を持たない。24時間365日、週末も休日も稼働し、複数の侵入経路を同時に試みることができる。これにより、ターゲット選定から目標達成までの時間が大幅に短縮される」(Microsoft)
Storm-0940はこれまでパスワードスプレー攻撃やインターネット公開アプリケーションの脆弱性悪用といった手法に依存していた。今回の自動化ツールを使うことで、自動スキャン・偵察・パスワードスプレー・OAuthアプリの悪用が一気通貫で自動化された。攻撃開始からクラウド特権アクセス獲得まで3時間未満という事例が複数確認されている。
なお、Storm-0940はMicrosoftのトラッキングによれば、主に北米・欧州の政府機関、シンクタンク、防衛関連組織などを標的としてきた脅威アクターとして知られており、今回の事例はその活動範囲と手口の進化を示すものとして注目されている。
ConnectWiseを「踏み台」にしたサプライチェーン経由の侵入
今回の攻撃が特に深刻だったのは、ConnectWiseのクラウド環境に関連するサプライチェーン侵害と組み合わさった点だ。元記事では「最近公開されたConnectWiseのサプライチェーン侵害」と説明されているが、この侵害の詳細についてはConnectWiseの公式セキュリティアドバイザリも参照されたい。
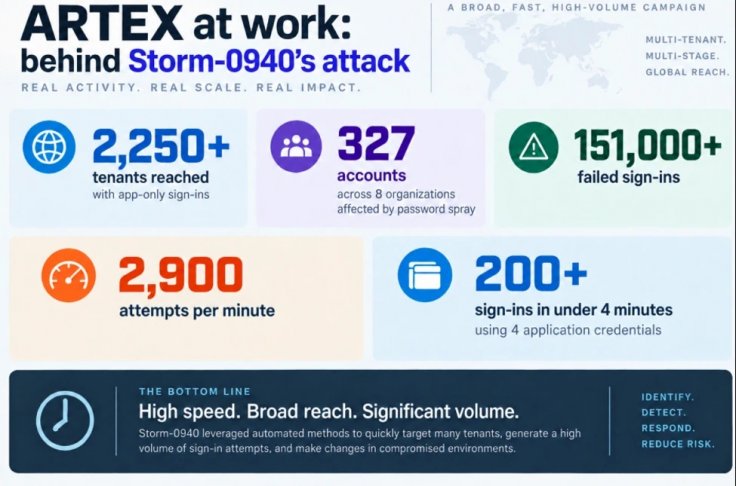
Storm-0940は複数のConnectWiseクラウドアプリケーションに紐づくID情報を手に入れ、AIエージェントがその認証情報を使って顧客環境へ次々とサインインを試みた。ConnectWiseの報告によれば、2,250以上のテナントに対して毎分2,900件のサインイン試行が行われた。
また、10月10日〜14日に別途実施されたパスワードスプレー攻撃では、8組織の327アカウントを標的に15万1,000件以上のログイン失敗が記録されている。
侵入に成功した環境では、Microsoft Graph APIを通じた偵察、アプリケーション認証情報の変更、権限昇格の試みが確認された。これらはいずれも、他のIDやクラウドサービスを通じた「永続化(Persistence)」の足がかりになる行為だ。サプライチェーン上の信頼関係を踏み台にすることで、個々の組織を直接攻撃するよりも広範囲に、かつ検知されにくい形で侵入できる点が、今回の手口の核心にある。
防御側が直面する「時間との戦い」
Microsoftが強調するのは、AIによる自動化が単に攻撃を速くするだけでなく、防御側が対応できる時間を物理的に圧縮するという点だ。
「AI自動化された攻撃は大量のトラフィックとログを生成し、アラートを発生させる可能性がある。しかし、その速度ゆえに、防御側がアラートに応じて協調して対処する時間がほとんど残されない」(Microsoft)
なお、Microsoftは今回の攻撃活動がMicrosoft自身の製品やサービスの脆弱性に起因するものではないと明言している。
組織が今すぐ確認すべき項目
Microsoftは以下の確認・対策を推奨している。それぞれの項目は単独の設定変更にとどまらず、攻撃チェーン全体を断ち切るための組み合わせとして機能する点が重要だ。
- サービスプリンシパルのサインイン履歴の確認 — 通常とは異なる時間帯・地域からの認証試行を洗い出す
- アプリケーション認証情報と権限変更のレビュー — 意図しない権限昇格や新規クレデンシャル追加がないか確認する
- Microsoft Graph APIの異常なアクティビティの監視 — 大量の読み取りリクエストや不審なエンドポイントアクセスを検知する
- 不審なメールやファイルアクセスの調査 — 侵入後の横展開(ラテラルムーブメント)の痕跡を確認する
- マルチテナントアプリへの最小権限(Least Privilege)原則の適用 — サードパーティアプリに付与した権限を棚卸しし、不要な権限を剥奪する
- 不正な認証情報や権限を削除する前の証拠保全 — インシデント対応や法的手続きに備え、ログ・設定変更履歴を保存してから修復に入る
サプライチェーン経由の信頼関係を踏み台にする手口は今後も増えると見られ、マルチテナント環境における権限管理とサードパーティアプリの監視が急務となっている。
詳細はChina-Linked Hacker Used Agentic AI to Reach Cloud Privileges in Under 3 Hours, Microsoft Saysを参照していただきたい。
