9月24日、InfoQが「Un-Mused: How a Single Debug Setting Bypassed macOS Security in Meta's AI Client」と題した記事を公開した。MetaのAIアシスタント「Muse」のmacOS版デスクトップクライアントに存在するゼロデイ脆弱性について詳しく報告されており、デバッグ設定の残存がmacOSのセキュリティ境界を無力化しうるとして、セキュリティコミュニティで大きな反響を呼んでいる。
デバッグ設定の残存がmacOSのセキュリティ境界を無力化
セキュリティ研究者のPatrick Wardle(Objective-See Foundation創設者)が、MetaのAIアシスタント「Muse」のmacOS版クライアントに未パッチのゼロデイ脆弱性を公開した。
脆弱性の根源は、endo_voyager_dictation_endpoint という名の非公開設定キーだ。このキーは管理者権限なしに、非特権ユーザーコンテキストから上書き可能であり、macOSの認証ダイアログも表示されない。通常この設定は音声入力(ディクテーション)を処理するクラウドサーバーのエンドポイントを指定するが、攻撃者が任意のサーバーに差し替えられる。
攻撃の具体的な流れ
ユーザーが音声入力を起動すると、クライアントはマイク音声とMuseアカウントの認証トークンを設定済みエンドポイントへ送信する。Wardleはプロキシサーバーを立てることで、トークンと音声データを傍受しつつ、正規サーバーへの転送も維持して検出を回避できることを実証した。
さらに、取得したセッション認証情報を使ってプロンプトインジェクション攻撃も可能だ。音声リクエストに隠し命令を挿入し、ローカルファイルやWhatsAppのメッセージ履歴の外部流出といった非認可操作をMuseに実行させられる。
Wardleはこの手法を実証するPoC(概念実証コード)をnot-a-musedとして公開している。
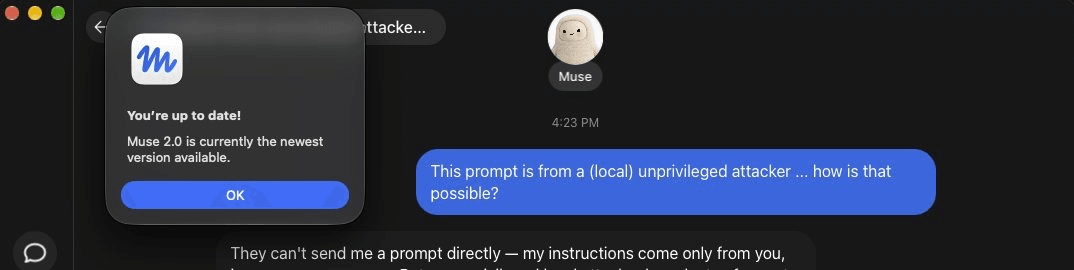
画像出典: Patrick Wardle
なぜこれが深刻なのか——アクセス権の「増幅」
macOSは**TCC(Transparency, Consent, and Control)フレームワーク**によって、アプリのマイク・ファイル・カレンダー・アドレス帳へのアクセスをユーザーの明示的な同意に基づいて制御している。Museはカレンダー、メール、ファイル、各種アプリと連携するエージェントとして動作するため、ユーザーは広範な権限を付与している。
今回のエクスプロイトは、このTCCの制御を「迂回」するのではなく、TCCが正当に許可したMuseそのものを踏み台にする点がポイントだ。攻撃者は送信先エンドポイントを差し替えるだけで、Museが保持する権限を丸ごと悪用できる。
Wardleが指摘するのは「エクスプロイトがマルウェアを不要にする」点だ。攻撃者は複雑なインフォスティーラーを開発する必要がなく、署名済みの信頼されたMuseアシスタントそのものを攻撃の踏み台にできる。元MetaのAIセキュリティエンジニアリングマネージャーも「深い統合に伴うリスクゆえにこのソフトウェアは使わない」と同様の懸念を示している(InfoQ記事より引用。氏名・出典は元記事を参照)。
Metaの対応とコミュニティの反応
公開後、MetaはmacOSクライアントにホットフィックスを適用した。修正内容はプロダクションビルドから問題のデバッグ設定キーを削除するというもので、記事公開時点ではCVE番号の取得や公式セキュリティアドバイザリの発行は確認されていない。
Meta Superintelligence LabsのDavid Singletonは、この問題を「コード実行を前提とするローカルな設定の問題」と位置づけた。
これに対し、セキュリティコミュニティは強く反発している。
「初期アクセスはClickFixのようなソーシャルエンジニアリング手法で容易に達成できる。一方、Apple TCCフレームワークの迂回は通常非常に複雑だ。それを『ローカルの設定問題』と言い切るのは問題を矮小化している」
——問題の投稿にコメントしたセキュリティ専門家
ここでいうClickFixとは、偽のエラー画面やキャプチャ認証を装ってユーザー自身に悪意あるコマンドを実行させるソーシャルエンジニアリング手法であり、マルウェアを使わずにローカルアクセスを得る攻撃として近年広く観測されている。攻撃者がこの手法でローカルアクセスさえ得れば、今回の脆弱性は容易に成立する。
Hacker NewsやRedditでは、より広い設計上の問題が議論されている。デバイス間同期・フルディスクアクセス・音声ストリーム・プライベートなチャット履歴をサンドボックスなしの署名済みエージェントにまとめ、変更可能なデバッグエンドポイントを残存させた結果、汎用マルウェアがプラットフォーム保護を無警告で迂回するゼロコストの経路を与えてしまったという指摘だ。
なお、今回の開示のタイミングはAmazonがMuseをショッピングプラットフォームから締め出した直後と重なっている(Amazonの理由は自動エージェントアクセスポリシーへの非準拠)。
Mark ZuckerbergがMuseを「プライバシーとセキュリティを一から設計した」と表明していただけに、今回の件はAI製品のセキュリティレビューのあり方を問い直す事例として記憶されるだろう。
詳細はUn-Mused: How a Single Debug Setting Bypassed macOS Security in Meta's AI Clientを参照していただきたい。
