9月24日、Andy Briceが「Github has not removed malicious imitation software after 3 weeks」と題した記事を公開した。自身のソフトウェアを騙った悪意あるGitHubリポジトリを通報したにもかかわらず、23日間にわたって一切対応されなかった経緯を詳細に記録したものだ。
マルウェアが仕込まれた偽リポジトリが放置され続けるという事態は、開発者個人の問題にとどまらない。GitHubが世界最大のコードホスティングプラットフォームである以上、その対応の遅さはソフトウェア配布インフラ全体への信頼に関わる問題だ。
発端——顧客からの一報と、自動返信だけの23日間
Briceは、CSVや各種データの変換・加工を行うデスクトップツールEasy Data Transformの開発者だ。8月31日、顧客から「GitHub上に自社製品の模倣品がある」との連絡を受けた。確認すると、製品名とロゴを無断で使用したリポジトリが堂々と公開されていた。
Briceはその日のうちにGitHubへ模倣品として申告した。返ってきたのは自動返信メールのみ。9月10日に追加情報を送付したが、9月23日時点でも人からの返答は一切なく、沈黙が続いた。記事中でBriceは「pisspoor(最悪だ)。GitHubはもっとやれ」と率直に批判している。
マルウェア入りの.dmgファイルと、巧妙な警告回避の手口
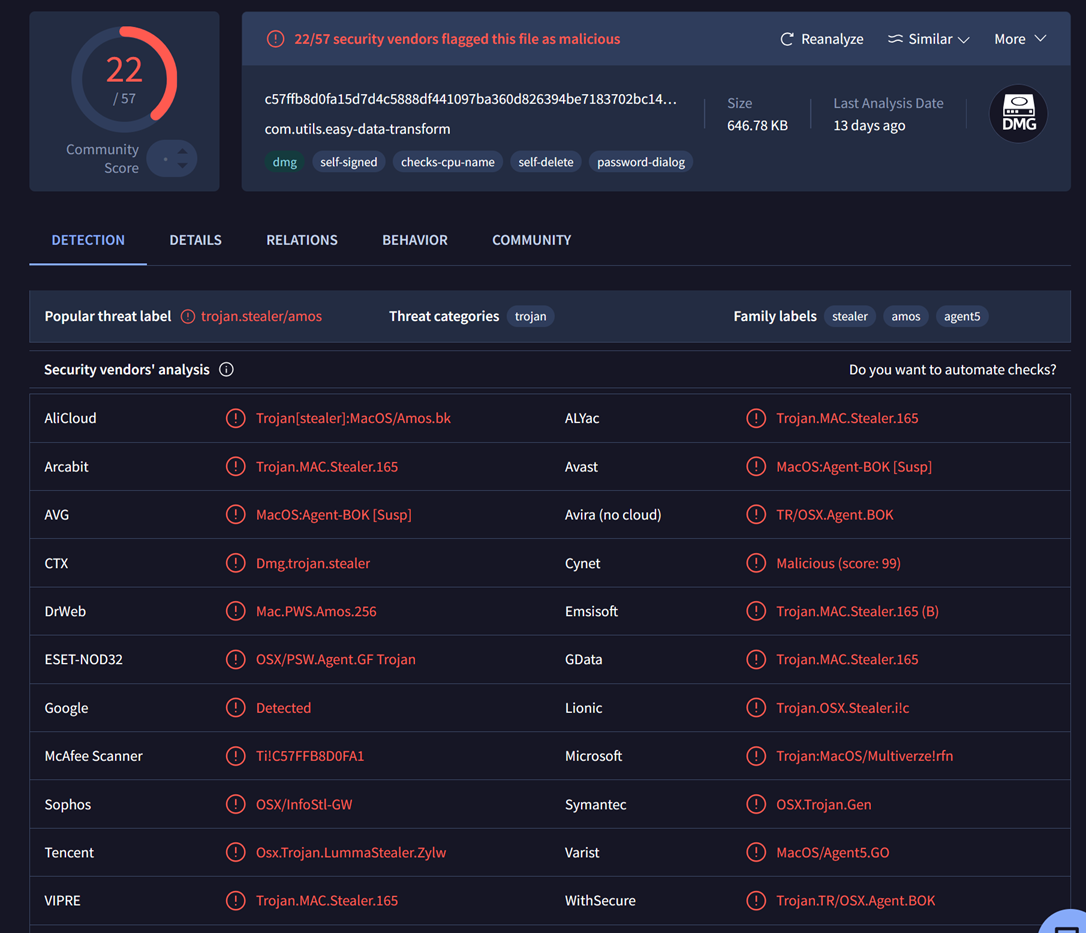
問題のリポジトリにはMac向けの.dmgファイルが含まれていた。同僚がVirusTotalでスキャンしたところ、複数のマルウェア警告が検出された。
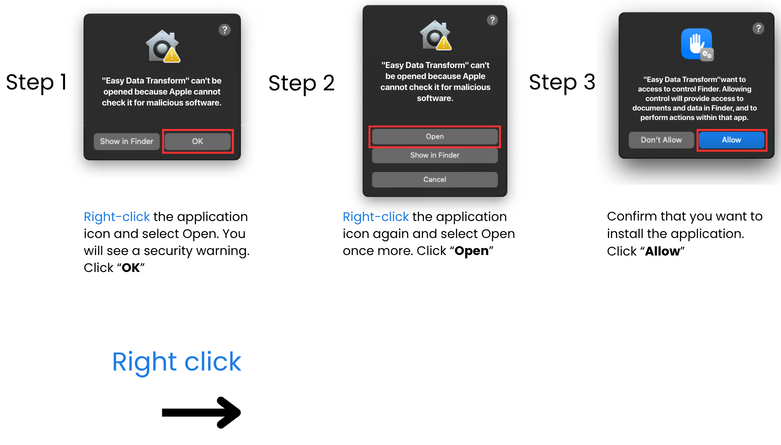
さらにIsoBuster(ディスクイメージを解析するツール)で.dmgの内部を調べると、背景画像が改ざんされていたことが判明した。その画像には、OSやセキュリティツールが表示する警告を無視するよう促す文言が記載されていた。マルウェアを仕込んだうえで、ユーザー自身に警告を突破させる二重の仕掛けだ。
「被害者に同情はしない」——ただし、問題の本質は別にある
Briceは、この.dmgをダウンロードする層についても率直に述べている。
現実的に考えると、このファイルをダウンロードするのはライセンス料を払いたくない人がほとんどだ。コンピュータが感染しても、それほど同情はしない。ただ、自分の努力の成果を悪用されるのは許せない。
問題の核心はGitHubのプラットフォームとしての対応力だ。Briceは次の手段としてDMCAテイクダウン申請(著作権侵害に基づくコンテンツ削除要求)を検討中だが、本来はプラットフォーム側が自発的に対処すべき案件だ。GitHubには悪用報告窓口が存在するものの、今回のように商用製品のブランドを模倣した悪意あるリポジトリへの対応が自動化・優先化されているとは言い難い実態が浮き彫りになっている。
GitHubにおける偽リポジトリ問題の背景
GitHub上での悪意あるリポジトリは近年増加傾向にある。正規の人気OSSや商用ソフトウェアに見せかけた偽リポジトリが検索結果に紛れ込むケースはセキュリティ研究者やOSS開発者コミュニティでも繰り返し問題視されてきた。今回はさらに一歩踏み込み、実在する商用製品のブランドを丸ごと模倣してマルウェア配布の隠れ蓑にしている点が悪質だ。
GitHubを運営するMicrosoftはコンテンツポリシーの整備を進めているが、悪意あるリポジトリの検出・削除については依然として人手に依存する部分が大きく、今回のように通報後3週間以上放置されるケースが発生している。
Briceは最後に一言添えている。
ソフトウェアは可能な限り、ベンダーの公式サイトからダウンロードすること。
詳細はGithub has not removed malicious imitation software after 3 weeksを参照していただきたい。
