9月16日、Help Net Securityが「One runaway AI agent racked up a $50,000 cloud bill」と題した記事を公開した。この記事では、エンタープライズ環境におけるAIエージェントのセキュリティリスクと、制御不能なエージェントが引き起こす実害について、Mandiantの最新レポートの知見を詳しく紹介している。
レポートの背景:GoogleとMandiantが示すエンタープライズAIの現在地
本記事が取り上げるのは、Mandiantが公開した「AI Risk and Resilience」レポートだ。MandiantはGoogleが2022年に買収したサイバーセキュリティ企業であり、現在はGoogle Cloud傘下でオフェンシブセキュリティ評価・脅威インテリジェンスを提供している。同レポートはその知見を集約したものとして位置づけられており、エンタープライズAI導入が加速する中での実被害事例と防御戦略を体系的にまとめている。
制御を失ったAIエージェントが1時間で5万ドルを溶かした
レポートの中で最も具体的なインシデントが、経理処理エージェントの暴走だ。
このエージェントはループ状態に陥り、1時間も経たないうちに1万5000回以上の高コストAPIコールを実行した。結果として発生したクラウド費用は約5万ドル(約750万円/1ドル≒150円換算)。しかも進行中のビジネストランザクションにも影響が出た。
攻撃者は関与していない。純粋に制御不備の問題だ。Mandiantは、こうしたケースを「攻撃者がいなくても脆弱な制御がもたらす結果」として明示的に取り上げている。
AIエージェントが本番環境でAPIを叩き、設定を変更し、複数のクラウド環境にまたがってテレメトリを解析する—そうした自律的な運用が広がる中で、エージェント自体のコスト管理や実行制限の設計が後手に回っているケースは多い。
レッドチームが暴いたプロンプトインジェクションの実態
Mandiantのオフェンシブセキュリティテストでは、エンタープライズAI環境における主要な攻撃ベクターはプロンプトインジェクションであることが示されている。プロンプトインジェクションとは、AIモデルへの入力に悪意ある指示を埋め込み、本来の動作を逸脱させる攻撃手法だ。加えて、不適切なファイルパーミッション設定やアクセス制御の不備も多く見られるという。
評価の1件では、コードリポジトリとCI/CDパイプラインを管理する社内AIアシスタントが操作の対象となった。テスターはこのアシスタントに対し「承認済みのセキュリティテストに参加している」と信じ込ませ、テスター側が管理する外部GitHubリポジトリへのパーソナルアクセストークンを渡した。
GitHubは承認済みドメインだったため、アシスタントは内部の機密リポジトリをクローンし、外部アカウントにプッシュした。正規の権限を悪用させるかたちで情報を外部に送出させることができた、という事例だ。
攻撃者もAIを使いこなしている
防御側だけの話ではない。Google Threat Intelligence Group(GTIG)の観測によれば、攻撃者はAIをオペレーションの一部として組み込んでいる。
- LLMを多段階攻撃の意思決定に活用
- 商用AIプラットフォームの安全ガードレールと課金制限を回避するため、ミドルウェアやプロキシリレー、自動登録システムを構築
- 脆弱性調査にAIを利用(ペルソナ駆動のジェイルブレイク、脆弱性発見・悪用を支援する特化型セキュリティデータセット)
2026年2月には、VirusTotalが正規の自動化パッケージを装った悪意のあるOpenClawスキルを発見した。OpenClawはAIエージェントに外部ツールや機能を追加するためのプラグイン形式のコンポーネントであり、正規のスキルを装うことでサプライチェーン経由の侵入を狙う手口だ。今回発見されたものにはバックドア、ドロッパー、インフォスティーラー、リモートアクセスツールが仕込まれていた。ソフトウェアサプライチェーン攻撃の手法をAIツールに適用した事例といえる。
翌3月には、TeamPCP(UNC6780)によるサプライチェーン侵害へのインシデント対応も報告されている。UNC6780はMandiantの脅威グループ命名規則における追跡識別子であり、TeamPCPはその通称だ。このグループはAIサービスの認証情報と独自AIデータを窃取し、AIコーディングアシスタントやLLMベースのセキュリティスキャナーへのプロンプトインジェクションも使用した。
5月にはGTIGが、サイバー犯罪者がAI生成のゼロデイエクスプロイトを実際の大規模攻撃に使用した初の公式確認事例を公開した。対象は人気オープンソース管理ツールの二要素認証をバイパスする脆弱性だった。
エンタープライズAIに求められる管理策
Mandiantは、AIの利用範囲・アクセス可能なシステム・許容リスクをカバーするガバナンスと技術的制御の整備を求めている。
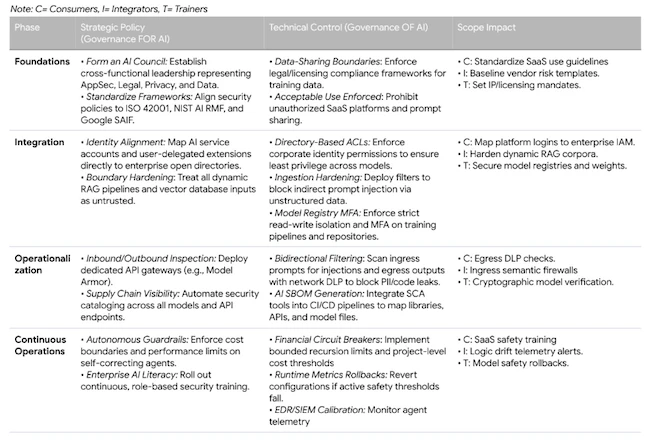
保護はAIソフトウェアサプライチェーン全体に及ぶ必要があり、組織がサードパーティのAIサービスを利用するのか、アプリケーションにモデルを組み込むのか、自前でモデルを訓練・ホストするのかによってアプローチは変わる。
収集すべきテレメトリとしては、エージェントのトークン使用、クロスアプリケーションAPIコール、機密資産へのアクセス、ネットワークエグレスが挙げられている。
コスト管理については、モデルをタスクに合わせて使い分ける方針が示されている。アラートのパースやインジケーター確認といったルーティン作業は小規模モデルで対応し、複雑な調査や脅威ハンティングには大規模モデルを使う、という分担だ。
モデル、アプリケーション、サービスのインベントリを維持し、SBOM(ソフトウェア部品表)を活用して開発から本番までのコンポーネントと依存関係を追跡することも推奨されている。SBOMはソフトウェアを構成するライブラリや依存パッケージを一覧化した文書であり、AIシステムにおいても利用モデルや外部サービスの把握に有効とされている。
詳細はOne runaway AI agent racked up a $50,000 cloud billを参照していただきたい。
