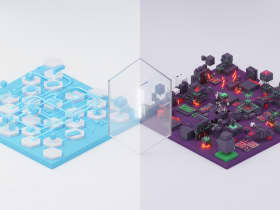
11月20日、Digital Trendsが「Google built a fake internet so Chrome's AI doesn't break your real one」と題した記事を公開した。GoogleがChromeのGemini AIエージェントを安全にテストするために、銀行やSNSを含む偽のインターネット環境「Mirror Dimension」を構築したという内容だ。
偽インターネット「Mirror Dimension」とは何か
GoogleはAIエージェントのテスト環境として、外部からアクセスできない完全なウェブのコピーを構築した。名称は「Mirror Dimension」。ソーシャルネットワーク、ショッピングサイト、銀行のダッシュボードといった、実際のサイトと同じ技術スタックで構築されたサービス群が揃っている。

この環境内でエージェントはチームが設定したタスクを自由に実行し、同時にセキュリティ・耐障害性を検証するための攻撃にも晒される。
なぜ実際のウェブでテストしないのか
理由は2つある。
1つ目は安全性だ。AIエージェントは実際のウェブ上で誤操作や意図しない副作用を引き起こす可能性がある。フォームの誤送信、意図しない購入・削除操作、外部サービスへの予期しないAPI呼び出しといったリスクは、エージェントが高度になるほど現実味を帯びる。エージェントを実環境で野放しにするリスクは無視できない。
2つ目は評価バイアスの問題だ。AIモデルの評価では、テスト環境が小規模・単純すぎると、モデルが「今は評価中だ」と判断できてしまい、実際の運用とは異なる振る舞いをする可能性がある。これは計測指標を最適化するあまり本来の目的からずれてしまう現象——いわゆるGoodhartの法則的な問題——とも重なる。「本物に見える偽のウェブ」でなければ、実際の挙動を正しく測定できない。
この2つの問題を同時に解消するために、Googleは偽証明書の作成やChromeの安全チェックの迂回といった手法を組み合わせ、ブラウザ側からはエージェントを通常の訪問者と区別できない状態を実現した。
エンジニアとして注目すべき点
ウェブは単一のプロトコルで動いているわけではなく、サイトごとに構造・UIパターン・認証フローが大きく異なる。エージェントはサイトをナビゲートする方法を試行錯誤で学習するしかなく、そのための失敗を安全な場所で大量に積ませるという設計思想がMirror Dimensionの核心だ。
技術的に興味深いのは、Chromeの安全機構を意図的に迂回している点だ。通常、ブラウザは不正な証明書を持つサイトへの接続を拒否するが、テスト環境ではエージェントが偽サイトを本物として認識できるよう、この仕組みを回避している。発想としてはセキュリティ製品の開発やペネトレーションテストにおける模擬環境構築に近い。
また、AIエージェントのテスト環境設計という観点では、OpenAIのEvalsフレームワークや、ブラウザ操作エージェントのベンチマークとして知られるWebArenaといった取り組みとも文脈を共有している。Mirror DimensionはそれをGoogleがChrome・Geminiのスタックに特化して内製化したものと捉えられる。
※編集部の考察:Mirror Dimensionのアーキテクチャは、将来的にサードパーティのエージェント開発者に開放されるかどうかが注目点のひとつだ。自社以外のAIエージェントがChromeと連携する動きが広がれば、こうしたサンドボックス環境の標準化が議論される可能性がある。
「数千回の失敗」という根拠について
元記事では、ユーザーがChrome上で目にするAIエージェントはMirror Dimension内ですでに数千回分の失敗を経験済みだと説明されている。この数字は元記事がDigital Trendsの取材を通じてGoogleから得た情報に基づくものだ。実環境で起こりうる問題を先に踏んでいるという意味で、これはエージェントの安全マージンを積み上げるプロセスといえる。
ユーザーへの影響
ユーザー視点では、AIエージェントが実際のブラウジング操作を代行するシナリオ——タブの操作、フォーム入力、ページ遷移など——において、Mirror Dimensionでの訓練がどこまで汎化するかが実用上の鍵となる。現時点でGoogleが公開しているChromeのAIエージェント関連機能については、Chrome for Developersの公式情報も参照するとよい。
詳細はGoogle built a fake internet so Chrome's AI doesn't break your real oneを参照していただきたい。
