
10月31日、Cisco Talos Intelligenceが「Appraisal by AI: Model-driven victim prioritization in the VOLTA infostealer」と題した記事を公開した。この記事では、LLMを使って窃取した被害者情報を自動的にプロファイリングし、換金価値順に優先順位付けする新型インフォスティーラー「VOLTA-AUTODOXER」について詳しく紹介されている。
「盗んだ後はAIに仕分けさせる」という発想
サイバー犯罪における分業の概念が、ここへきて大きく書き換えられようとしている。VOLTA-AUTODOXERと自称するWindowsマルウェアは、従来のインフォスティーラー(認証情報などを盗み出すマルウェア)としての機能に加え、盗んだデータをLLM(大規模言語モデル)に投げて被害者の「資産価値」を自動評価させるという機能を持つ。人手が最もかかる「データの選別・分析」をモデルに丸投げする発想であり、攻撃者が必要とするスキルと手間の水準を根本から変えかねない設計だ。
Cisco TalosのCAIRN研究プロジェクト(AIと統合されたマルウェアを継続的に追跡・分析する取り組み)を通じて発見された本マルウェアは、実行後に自己削除する設計で、攻撃者が所有するインフラも存在しない。C2サーバーなどの痕跡が残らない構造だ。
重要なのは、AIの役割が「マルウェアの攻撃能力を強化する」のではなく、「オペレーターの代わりにインテリジェンス分析を行う」点にある。
何を盗み、何をAIに分析させるのか
VOLTAが一度の実行で収集するデータは幅広い:
- Chromiumベースブラウザの認証情報・Cookie・クレジットカード情報
- Firefox・Thunderbird・Outlookのプロファイル
- Discord・Telegram・Steam・Robloxのセッショントークン
- 暗号資産ウォレットのシードフレーズ(さらにウォレットのクラック処理をインラインで実行)
- SSH鍵・クラウドプロバイダー設定ファイル(gcloud、OpenVPN等)
WlanGetProfileListAPIを直接呼び出してすべての保存済みWi-Fiパスワードを平文で取得- スクリーンショット・Microsoft OAuthトークン
収集後、VOLTAはライブエンリッチメントと呼べるフェーズに入る。盗んだセッションを使って被害者自身のアカウントへアクセスし、追加情報を掘り起こす。具体的には:
- 被害者のGmailをAmazon・DoorDash・Uber Eats・PayPalなどの購入レシートで検索し、自宅住所を特定・確認
- Uber Eats・DoorDashのセッションから注文履歴を直接取得
- Discordトークンを使ってアカウントプロファイルを詳細化
- RobloxのインベントリをRolimons.com(Robloxアイテムの市場価値をリアルタイムで評価する外部サービス)経由で金銭評価
これらをIdentity_Report.txtとしてローカルにまとめ、JSON形式にシリアライズして次のフェーズに送る。
あなたのUber Eatsの注文履歴が潜在的なリスクになる——記事中の表現が端的に示す通り、生活データが攻撃者の分析素材になる時代だ。
LLMへの投げ方:モデル拒否を想定した3段フォールバック
ここがVOLTAの最も注目すべき設計だ。収集・エンリッチされたデータはOpenRouter経由でLLMに送信される。OpenRouterは複数のLLMプロバイダーAPIを単一エンドポイントで束ねるサービスで、正規の開発用途に広く使われる一方、「どのモデルが拒否しても別モデルへ切り替える」という動作をコード一本で実現できる構造が悪用されやすい側面もある。
| 項目 | 内容 |
|---|---|
| エンドポイント | https://openrouter.ai/api/v1/chat/completions |
| デフォルトモデル | anthropic/claude-opus-4.6(※元記事記載のモデル名をそのまま引用) |
| フォールバックチェーン | moonshotai/kimi-k2 → google/gemini-2.5-flash |
| Temperature | 0.2(低値=決定論的・一貫した出力) |
| リクエスト形式 | SDKなし・手組みJSON・User-Agent: Mozilla/5.0 |
Temperatureを0.2に固定しているのは、精度と一貫性を優先しているためだ。さらに注目すべきはモデルの拒否を前提とした設計である。各モデルのレスポンスに「I can't」「I'm not able」等のフレーズが含まれていないかチェックし、拒否と判定されれば次のモデルへ自動でフォールバックする。
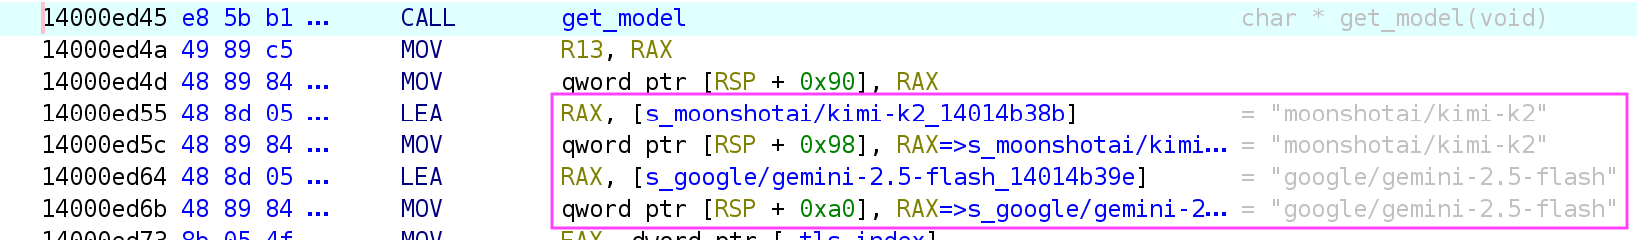
Figure 3. kimi-k2、さらにgemini-2.5-flashへのフォールバック選択
システムプロンプトは「フォレンジックインテリジェンスアナリストとしてターゲット評価を作成せよ」という指示で、要求する出力には:
- 「WHAT THEY'RE WORTH」:被害者の資産を換金価値のlow/medium/highでランク付け
- 「THEIR OPSEC」:被害者のセキュリティ意識やパスワード管理の評価
が含まれる。プロンプトには「Go deep, not wide... Be blunt, specific, accurate.」という記述もあり、モデルに対して被害者の名前・住所・大学といった情報をパスワードのパターンと結びつける推論も要求している。
LLMは単なるフォーマッターではなく、スパースなデータから有用な推論を引き出す分析者として機能している。処理はすべて被害者のマシン上・被害者のネットワーク経由で完結してから外部へ送信される。
最終的な窃取物は3段階で送出される:
volta_log.zip:スティーラー実行直後volta_dox.zip:AI分析結果(AI_Analysis.txt)を含むvolta_doxnet.zip:ネットワークエンリッチメントの結果がある場合
ビルダーモデルで販売される可能性
VOLTAのコードにはTelegramチャンネル・APIキー・各種設定を埋め込む6つの可変スロットがテンプレートとして存在する。これは「作者がアクセスを販売し、購入者が自分の設定値を渡し、カスタムバイナリをビルドして納品する」というビルダーモデルを示唆している。
スロット内の認証情報は暗号化されているが、鍵は同一バイナリ内の2つの定数のSHA-256であり、リバースエンジニアリングすれば容易に回収できる。実質的なセキュリティ効果はなく、「APIキーが平文でないこと」という顧客向けの見た目の要件を満たすにすぎない。
対策
- Chrome の App-Bound Encryption(ABE)バイパスへの対処:
--headlessフラグでChromeを起動できるプロセスをアプリケーション制御ポリシーで制限することで、ABE復号パスを遮断できる - 開発者として登録されていないプロセスから
--headless付きでChromeが起動した場合にアラートを出す - 認証情報はハードウェアバックストアに保存するベストプラクティスを適用する
感染が疑われる場合、メイン実行ファイルは自己削除済みでも**%APPDATA%\volta_debug.txt**が残存している可能性がある。これはタイムスタンプ付きの収集ログで、何が取得されLLM呼び出しが成功したかの記録が含まれる。暗号資産ウォレットのシードフレーズが平文でディスクに存在した場合、そのウォレットは完全に侵害されたものとみなし、エアギャップ環境で新しいシードを生成した新規ウォレットへ資産を移行することが推奨されている。
何が変わるのか
Cisco Talosは記事の結論として、この設計が示すトレンドを2点挙げている。1点目は「最も人手を要するフェーズをモデル呼び出しに置き換える」という設計思想の広がり。2点目はモデル拒否への耐性設計が今後マルウェア設計の標準要件になり得るという点だ。
広い網を張ってデータを大量に取る手法はこれまでも存在したが、「取ったデータが自動的に仕分けられ、優先度付きで届く」という状況は、オペレーターに必要なスキルと手間を大きく変える可能性がある。従来は熟練したアナリストが手作業で行っていた「どの被害者から先に手を付けるか」という判断が、LLMの呼び出し一本で自動化される。攻撃のスケールアップや低スキル層への参入障壁低下が懸念されるのは、まさにこの点だ。さらに、3段のフォールバック設計は「特定モデルの安全性向上によって攻撃を止める」という対策の限界を示しており、モデル提供側・プラットフォーム側の双方で悪用検知の仕組みを強化する必要性を改めて浮き彫りにしている。
サンプル情報
| 項目 | 値 |
|---|---|
| SHA256 | 57ef4242666d78c50df145b34023df564f0fad38812d6a580e66433d427e2279 |
| ファイル名 | 9BY0tjwOc3ut.exe / yLP9m5J3i2Aw.exe |
| 種別 | PE32+ x86-64 |
| PEタイムスタンプ | 2026-08-17 20:35 |
| 初観測(UTC) | 2026-10-11 12:46 |
詳細はAppraisal by AI: Model-driven victim prioritization in the VOLTA infostealerを参照していただきたい。
