10月22日、BleepingComputerが「Google Chrome adds Gemini-powered scam detection, warns users of ClickFix attacks」と題した記事を公開した。ChromeがGeminiを活用したサーバーサイドの詐欺検知機能と、ClickFix攻撃への警告機能を追加したことが報告されている。
オンデバイスからサーバーサイドへ:Geminiによる詐欺検知の強化
Chromeはこれまで、テクニカルサポート詐欺の検知にオンデバイスのGeminiモデルを使用していた。今回の更新では、Enhanced Protection(強化された保護)ユーザー向けに、より高精度なサーバーサイドモデルへ移行する。
サーバーサイドモデルは、ページが表示するブランド、ページの意図、詐欺である可能性といったシグナルを分析する。Safe Browsingはその分析結果をドメインの評判や他のセキュリティシグナルと組み合わせて最終判定を行う。
プライバシーへの配慮として、Googleは以下の点を明示している。
- ページテキストをサーバーに送信するのは、詐欺の高確信度インジケーターを示したサイトのみ
- 送信されたページコンテンツはエフェメラル処理される——すなわちセッション終了後に即時破棄される揮発性処理であり、ログへの保存もモデルの学習への利用も行われない
Enhanced Protectionは、Standard Protection(標準保護)と比較してフィッシング・ソーシャルエンジニアリング・通知の悪用などから10倍安全になるとGoogleは主張している。
ClickFix攻撃をクリップボード段階で検知
今回の更新でエンジニアが特に注目すべきは、ClickFix攻撃への対応だ。
ClickFixとは、ユーザーを騙して悪意のあるPowerShellやコマンドプロンプトのコマンドを自分で実行させる手口である。「エラーを修正するには以下のコマンドを実行してください」といった偽のUIを表示し、コマンドをクリップボードにコピーさせるのが典型的なパターンだ。マルウェアを直接実行ファイルとして配布するのではなく、ユーザー自身に実行させることでセキュリティ製品の検知を回避する点が特徴で、近年急速に広まっている攻撃手法である。
Chromeの新機能は、コピー操作の時点でそのコマンドが疑わしいかどうかを判定する。疑わしいと判断した場合、クリップボードの内容から個人識別情報(PII)を除去したうえでSafe Browsingに送信し、危険と判定されればユーザーに警告を表示する。
従来の攻撃対策がファイルのダウンロードや既知の悪意あるURLの検知を軸としていたのに対し、クリップボード内容の解析という新たなレイヤーを加えることで、ユーザーが実行を指示される段階——すなわち被害が発生する直前——で介入できる点が本機能の核心である。
新設された「suspicious site」警告
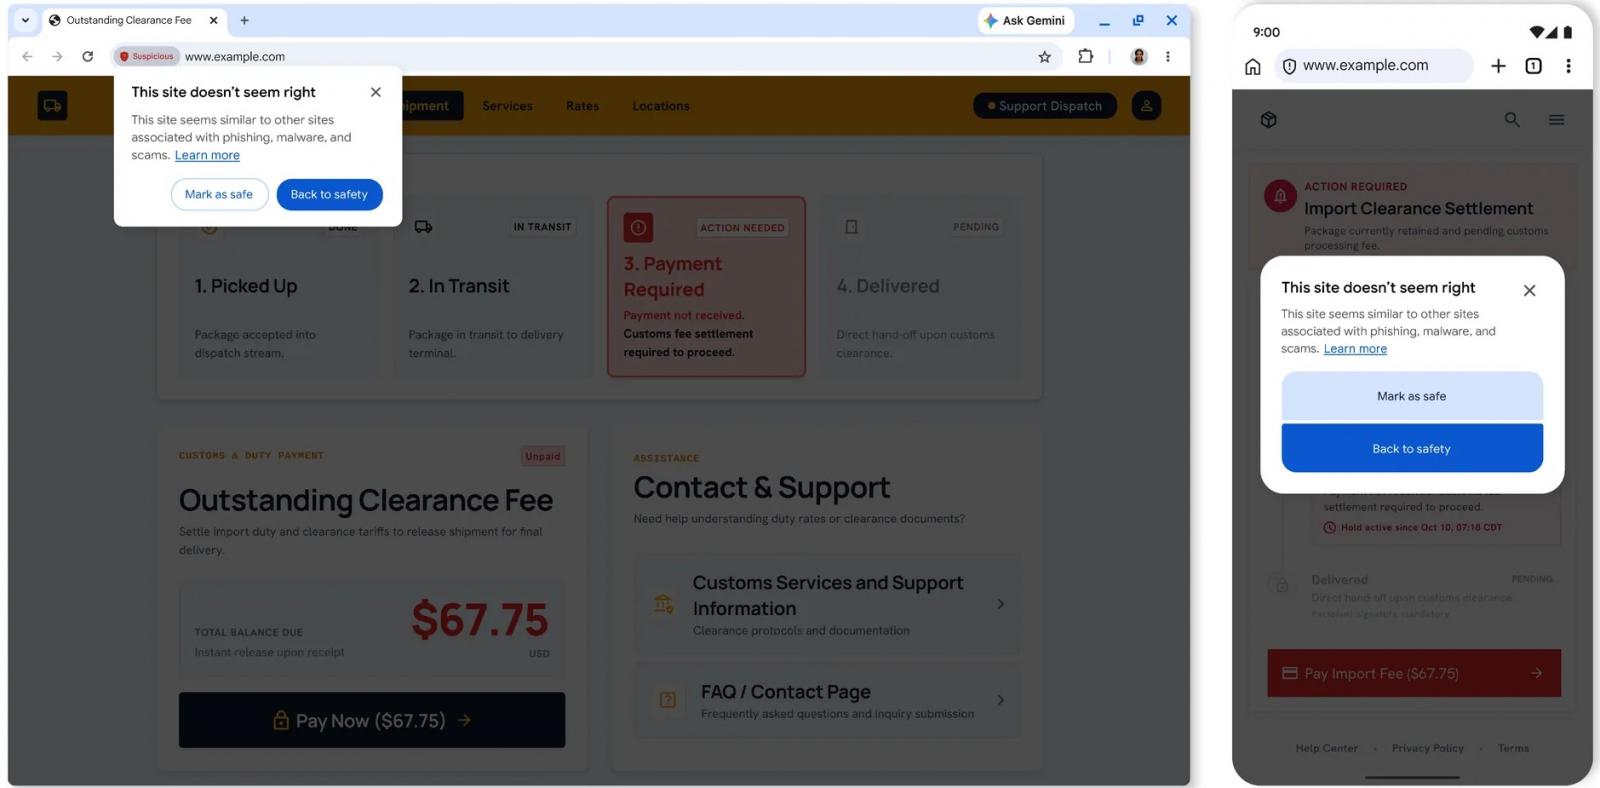
もう一つの追加機能として、既存の全画面赤色警告には至らないグレーゾーンのサイト向けに、「suspicious site(疑わしいサイト)」警告が新設された。
Googleの説明によれば、既知の悪意あるサイトに関連する欺瞞的なパターンを示すページに対して表示される。確信度の閾値を段階的に設けることで、警告の対象範囲を安全に拡大できるという設計だ。これにより、ブロックリストに未登録の新興の詐欺サイトや、巧妙に閾値をすり抜けようとするページに対しても、一定の抑止効果が期待できる。
注意点:Enhanced Protectionユーザーが対象
これらの機能はEnhanced Protectionを有効にしているユーザーが対象である。ChromeのEnhanced Protectionは 設定 → プライバシーとセキュリティ → セキュリティ から有効化できる。Standard Protectionのままでは今回の強化は適用されない点に注意が必要だ。
サーバーサイド処理への移行はプライバシーとのトレードオフを生じさせるが、Googleは前述のエフェメラル処理——セッション終了後にデータを即時破棄し、ログ保存・学習利用をいずれも行わない設計——によってその懸念に対処しようとしている。プライバシーポリシーの詳細はGoogleのセーフブラウジング利用規約でも確認できる。
詳細はGoogle Chrome adds Gemini-powered scam detection, warns users of ClickFix attacksを参照していただきたい。
